

Salt Code · Aplicación de políticas dentro de asistentes de programación por IA Deja de revisar
código de IA. Empieza
a gobernarlo.
La IA se está convirtiendo en la forma principal de crear software, y las API, las integraciones MCP y las herramientas de agentes que escribe son donde comienza el riesgo de los agentes. Salt Code aplica tus políticas de seguridad dentro de cada asistente de programación por IA, con más de 140 políticas preconfiguradas, para que el código cumpla con las normas de forma predeterminada desde el primer prompt hasta la ejecución.
140+ pre-built policies
Cursor · Copilot · Claude and any MCP client
Free version available today
El problema
La IA escribe más rápido de lo que nadie puede revisar.
Los asistentes de programación por IA generan API, integraciones MCP, herramientas de agentes y lógica de aplicaciones más rápido de lo que los equipos de seguridad pueden revisarlos. Ninguno de ellos fue entrenado con sus estándares internos o requisitos normativos.
01 Los patrones inseguros se implementan
sin ser detectados
Los desarrolladores generan código funcional mediante prompts. Sus políticas nunca entran en la conversación, y tampoco nadie cualificado para hacerlas cumplir.
02 La seguridad detecta los problemas demasiado tarde
SAST y DAST detectan problemas después de que el código se confirma y revisa. Cada corrección se convierte en una reescritura, y cada reescritura es un retraso.
03 La aplicación de políticas es manual
Sus políticas viven en archivos PDF, wikis y conocimientos compartidos. La IA que construye su software no ha leído ninguno de ellos.
El cambio
Deje de revisar el código después de escribirlo. Haga que cumpla con las normas desde el momento en que se crea.
Cómo funciona
Aplicación de políticas desde el prompt hasta la producción.
Paso 01 Gobernanza unificada
Salt Code ofrece a los equipos de seguridad un modelo de política único para la forma en que las API, los servidores MCP y los agentes se crean, configuran y validan en producción.
- API
- Servidores MCP
- Agentes
Paso 02 Descubrimiento
Identifique qué se está creando en los repositorios de código y entornos en la nube, y cómo se conecta, antes de que el riesgo tenga oportunidad de ocultarse.
- Repositorios de código
- Entornos en la nube
- Conexiones entre sistemas
Paso 03 Aplicación durante la generación
Salt convierte sus políticas de seguridad en reglas que guían a los asistentes de programación por IA en tiempo real, para que el resultado cumpla con las normas de forma predeterminada. Ningún desarrollador tiene que pedirlo, ningún revisor tiene que perseguirlo.
- Cursor, Copilot, Claude y más
- Más de 140 políticas preconfiguradas
- Reglas personalizadas
Paso 04 Gobernanza en el pipeline
Las validaciones de políticas se extienden a CI/CD y a las solicitudes de extracción. Los hallazgos de SAST y DAST posteriores disminuyen porque los problemas nunca llegaron a escribirse.
- Flujos de trabajo CI/CD
- Solicitudes de extracción
- Bloqueado antes del lanzamiento
Paso 05 Validar en tiempo de ejecución
Supervise el comportamiento en todas las API, integraciones MCP y agentes en producción. Detecte infracciones de políticas, brechas de postura y actividad anómala.
- Infracciones
- Brechas de postura
- Actividad anómala
Paso 06 Remediar y mejorar
Los hallazgos se convierten en correcciones accionables en los flujos de trabajo de los desarrolladores y en los propios asistentes, por lo que la calidad de referencia del código generado por IA mejora en cada ciclo.
- Correcciones en los flujos de trabajo de los desarrolladores
- Retroalimentación para los asistentes
- Mejor línea base en cada ciclo
El producto
Una consola. Cada política. Cada asistente.
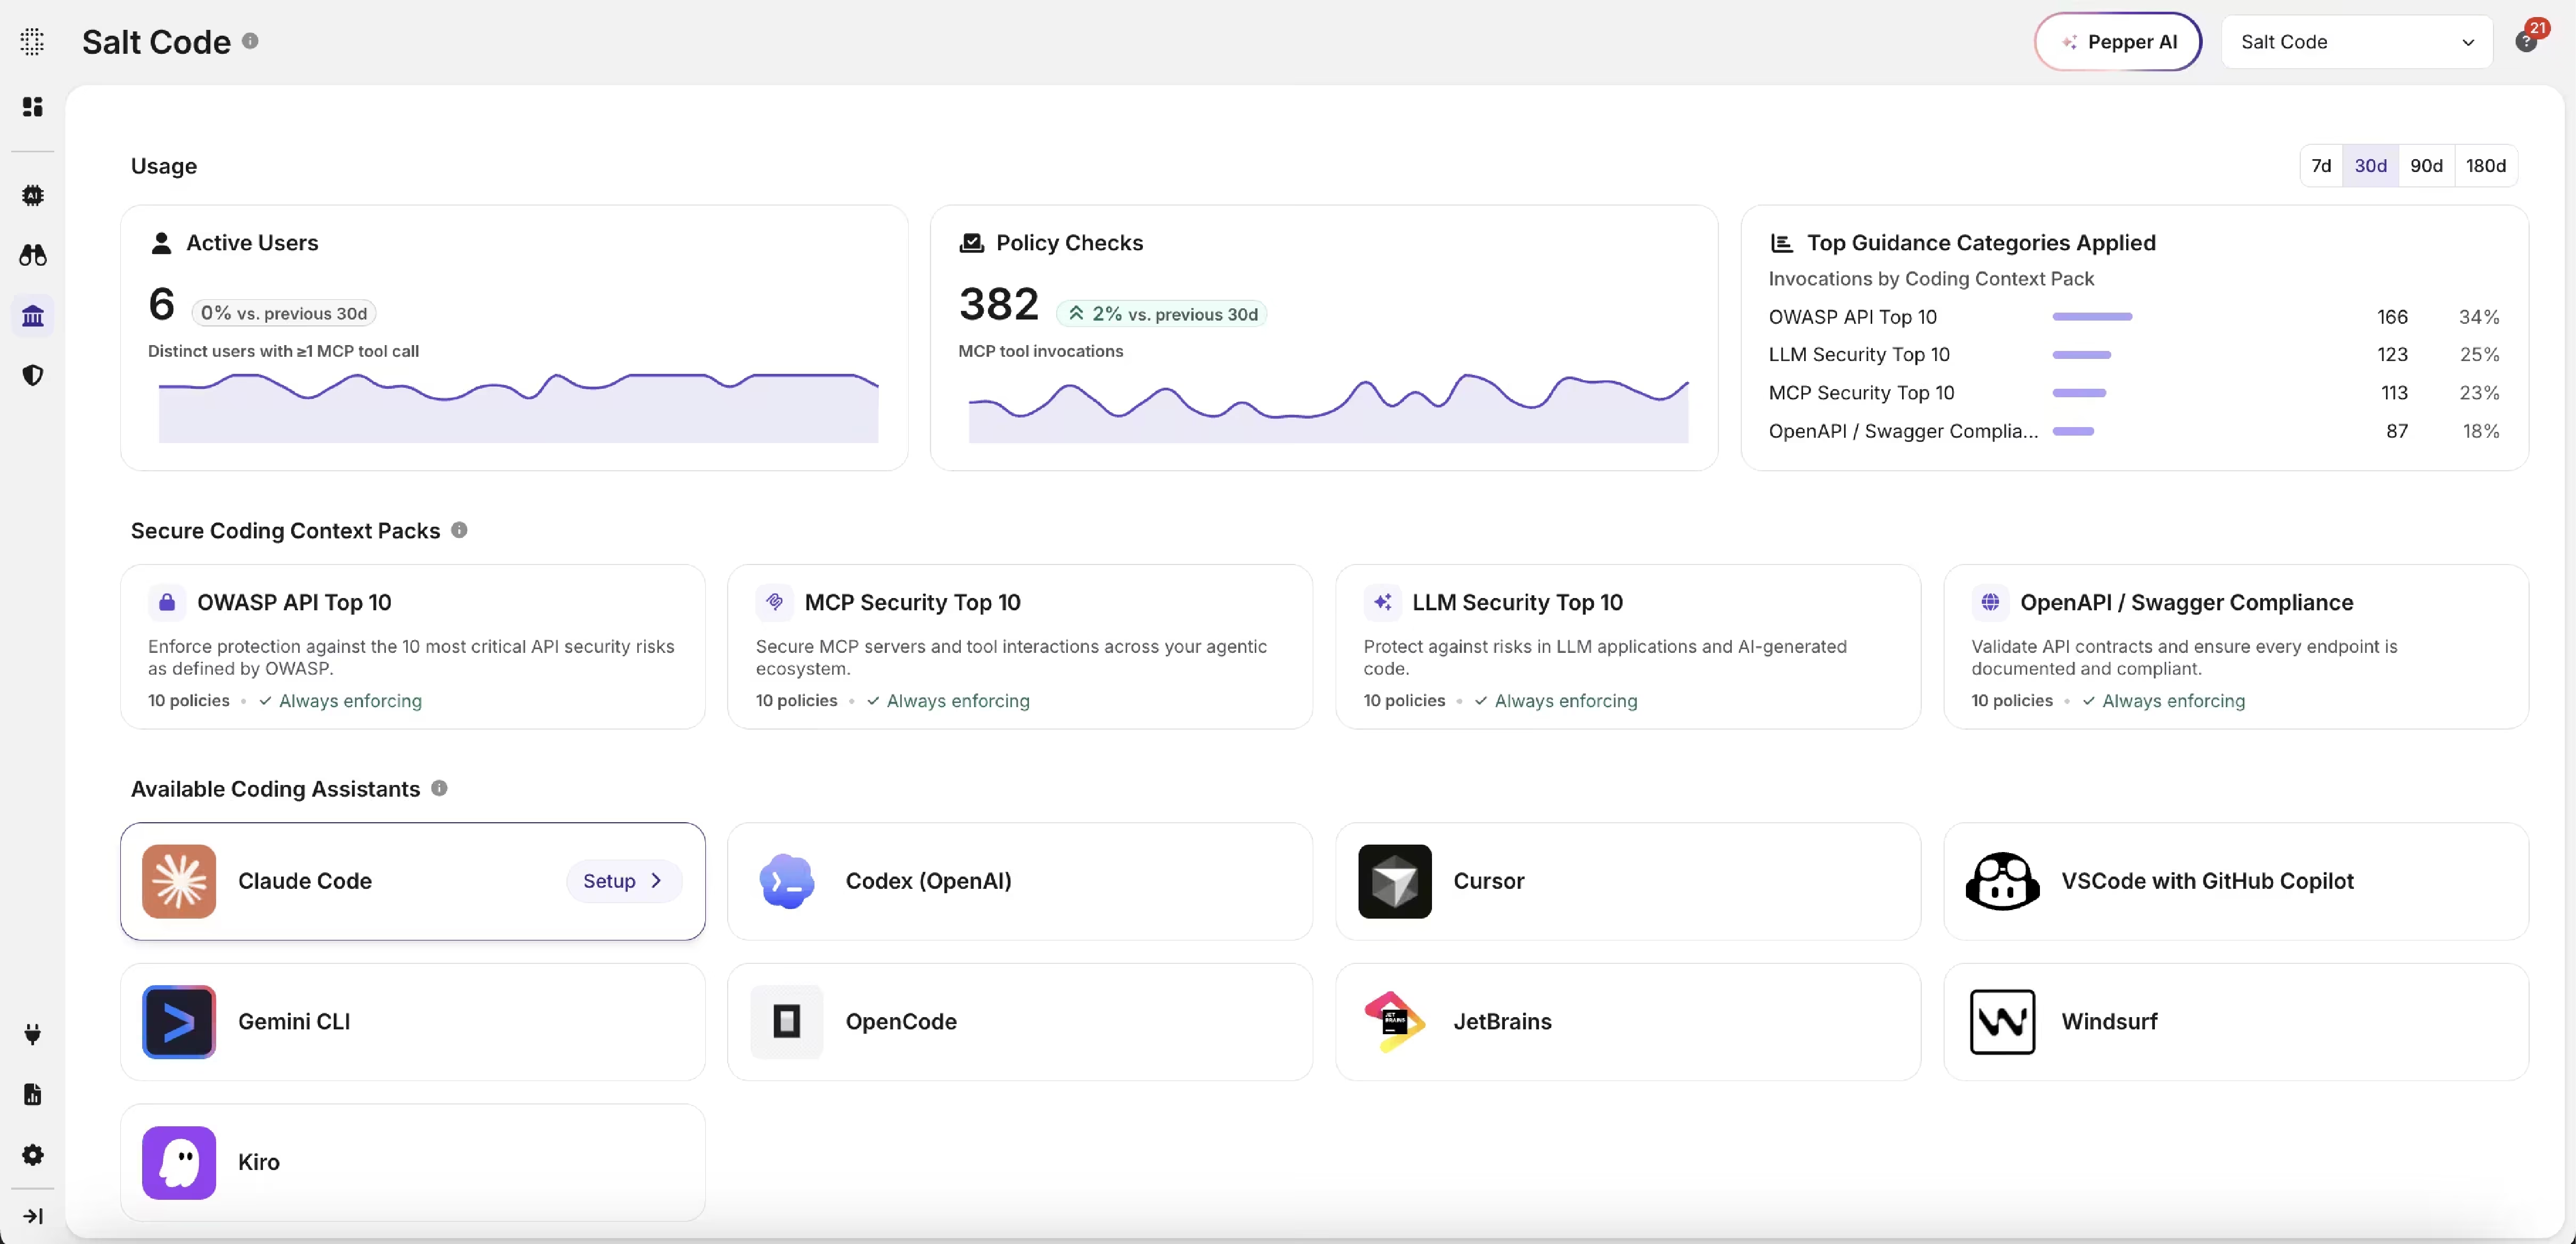
Defina la política una vez. Vea a los desarrolladores activos, las invocaciones de políticas en las llamadas a herramientas MCP, la guía principal aplicada y cada paquete de contexto de codificación en un solo lugar. Desde el Top 10 de API de OWASP y el Top 10 de seguridad de MCP hasta sus propias reglas personalizadas.
Parte de la plataforma
El código fuente es donde comienza el riesgo de los agentes.
Salt le ofrece amplitud en cada agente, servidor MCP y API, y profundidad en la exposición, el código fuente, la configuración y el comportamiento en tiempo de ejecución. Code es la capa de código fuente y cierra el ciclo desde el código hasta la ejecución.
Por qué es importante
El cumplimiento se convierte en una propiedad del propio código.
01 Aplica tus políticas automáticamente
Estándares internos, mejores prácticas del sector y requisitos normativos aplicados a cada línea de código generado por IA, sin esfuerzo por parte del desarrollador.
02 Previene el riesgo en el origen
Las vulnerabilidades nunca entran en tu entorno. La solución más rápida es la que nunca tuvo que ocurrir.
03 Reduce la fricción del desarrollador y el ruido en el pipeline
Los hallazgos de SAST y DAST disminuyen porque los problemas dejan de crearse. Los desarrolladores entregan más rápido.
04 Un estándar para cada desarrollador
Ingenieros experimentados, desarrolladores ciudadanos y prototipos de agentes creados de la noche a la mañana: todos deben cumplir las mismas políticas.
Casos de uso
Donde tu equipo lo utilizaría.
Gobierna las API y servidores MCP generados por IA
Aplica políticas a las integraciones que crean los asistentes antes de que lleguen a un repositorio.
Detén las API en la sombra desde la solicitud de extracción (pull request)
Detecta endpoints no documentados e integraciones de riesgo en CI/CD, no en producción.
Código conforme a las normas para cada desarrollador
Ofrece a los desarrolladores ciudadanos y a los flujos de trabajo basados en agentes la misma base que a los ingenieros senior.
Integraciones
Funciona con todos los asistentes de programación por IA de tu stack.
Si es compatible con MCP, Salt Code lo gobierna. Los desarrolladores siguen usando las herramientas que ya conocen.


Preguntas frecuentes
Preguntas frecuentes sobre Salt Code.
Haz que cada línea de código generado por IA siga tus reglas.
Salt Code ya está disponible.