

Tendencias en seguridad de IA y API para 2026
El informe sobre el estado de la seguridad de la IA y las API del segundo semestre de 2026 analiza cómo las empresas están protegiendo sus sistemas de IA y API, los desafíos a los que se enfrentan y cómo están evolucionando sus estrategias de seguridad en la era de la IA agente.
Descargar el informeEn los últimos 12 meses, ¿ha realizado un agente de IA alguna acción que su organización no haya previsto, esperado o autorizado explícitamente?
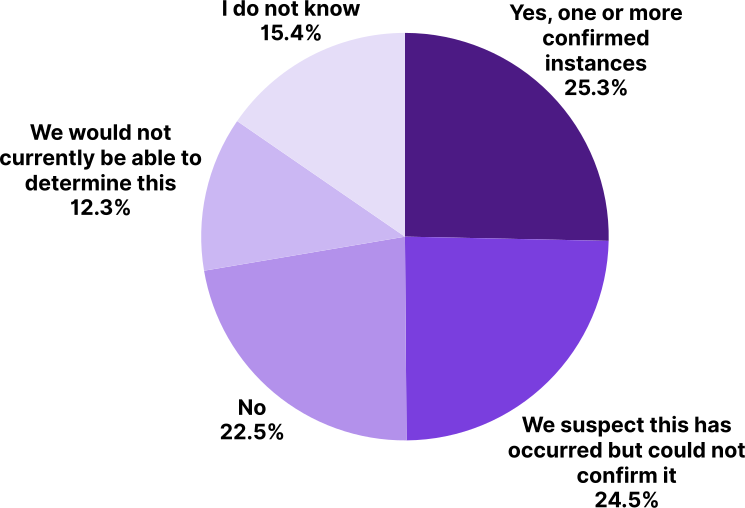
Los agentes ya están realizando acciones sin autorización
49.8% de los encuestados confirmó o sospechó que un agente de IA realizó una acción durante el último año que la organización no pretendía, esperaba ni autorizaba.
De ellos, el 53.9% implicó una llamada o transacción a una API externa, el 41.9% modificó o eliminó datos, y el 32.5% accedió a información a la que el agente no debería haber tenido acceso.
Si tuvieras que determinar cada acción que realizó un agente de IA específico ayer, ¿cuánto tiempo te llevaría?
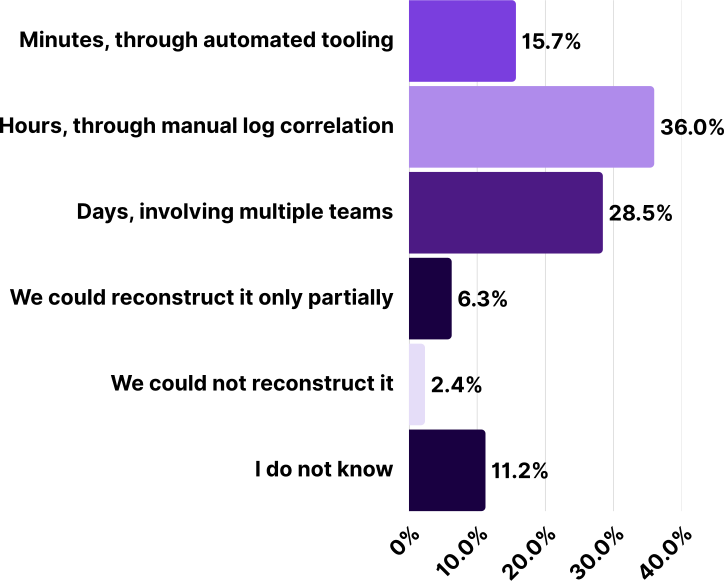
La mayoría de las organizaciones no tienen visibilidad sobre lo que hacen sus agentes
Solo el 12.5% puede rastrear de forma consistente la trayectoria completa de un agente, desde la instrucción hasta el resultado, pasando por herramientas y APIs, en todos los agentes. Solo el 15.7% podría reconstruir en cuestión de minutos todo lo que hizo un agente ayer, mientras que el 64.5% necesitaría horas o días de trabajo manual. Apenas un 17.5% puede detener automáticamente a un agente que comienza a comportarse de forma inesperada en producción. La mayoría solo puede intervenir manualmente o dando de baja la aplicación.
¿Cómo se compara usted?
Consulta nuestro Informe sobre el estado de la IA y la seguridad de las API del segundo semestre de 2026 para descubrirlo.
En los últimos 12 meses, ¿ha realizado un agente de IA alguna acción que su organización no haya previsto, esperado o autorizado explícitamente?
La capa de conectividad se está convirtiendo en una superficie de ataque
32,9 % ha detectado un servidor MCP no autorizado, en la sombra o mal configurado durante el último año; el 54,3 % lo ha detectado o sospecha de su existencia.
Salt Labs observa la misma tendencia en el sector: la infraestructura relacionada con MCP apareció en el 21,6 % de los entornos de los clientes en agosto de 2026, frente al 16,7 % registrado en enero.
Los puntos finales de API conectados a agentes ya están siendo atacados en aproximadamente una cuarta parte (26,3 %) de los entornos analizados por Salt Labs, lo que constituye una señal temprana pero indicativa.
¿Qué porcentaje de los hallazgos de seguridad en sus aplicaciones estima que proviene de código generado o asistido por IA?
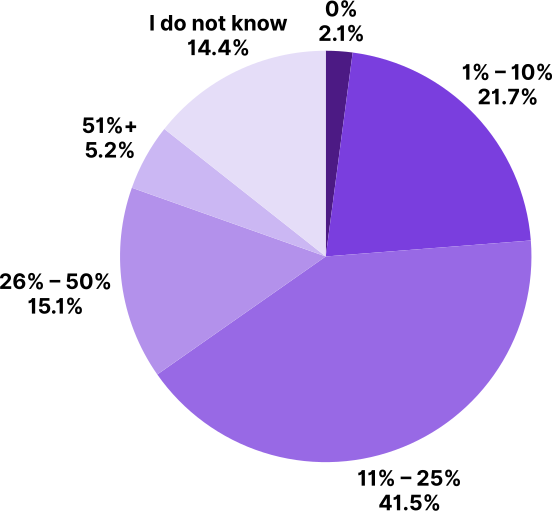
El código generado por IA es ahora un problema de seguridad real
83,5 % estima que el código generado o asistido por IA representa al menos una parte de sus hallazgos de seguridad en las aplicaciones. Sin embargo, solo el 22,2 % aplica políticas de seguridad y cumplimiento en todos los asistentes de programación con IA aprobados, y apenas el 6,8 % resuelve los problemas en el asistente durante el momento de la generación.
Intentos de ataque que aprovechan el Top 10 de seguridad de API de OWASP frente a otros tipos de ataques.
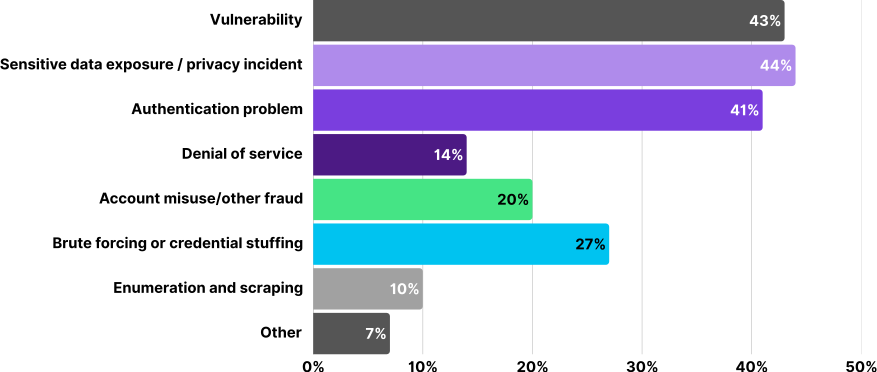
Los atacantes siguen el OWASP Top 10. ¿Y tú?
El OWASP API Security Top 10 es un recurso fundamental para los profesionales que trabajan en la seguridad de API, ya que destaca las vulnerabilidades más comunes y de mayor riesgo que aprovechan los atacantes.
Un gran porcentaje de los ataques a API se dirige a estas debilidades bien conocidas. El 77,1% de los intentos de ataque aprovecha uno o más de los métodos del OWASP API Top 10.
Intentos de ataque de atacantes autenticados frente a no autenticados
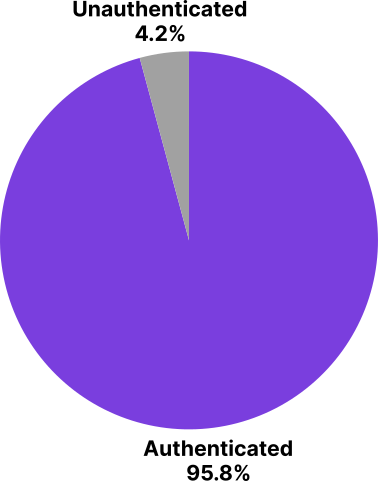
Un vistazo rápido a los intentos de ataque, analizados por Salt Labs
95,8 % de los intentos de ataque analizados por Salt Labs provienen de fuentes autenticadas; se trata cada vez más de agentes maliciosos que operan con credenciales legítimas, pero sin supervisión humana, sin límites de velocidad y sin medidas de seguridad conductuales.
Descargue el informe completo ahora
Obtenga un análisis en profundidad sobre las preocupaciones, los riesgos y las tendencias en torno a la seguridad de la IA y las API.