

Salt Code · Aplicação de políticas dentro de assistentes de codificação de IA Pare de revisar
código de IA. Comece
a governá-lo.
A IA está se tornando a principal forma de desenvolver software, e as APIs, integrações MCP e ferramentas de agentes que ela escreve são onde o risco agentico começa. O Salt Code aplica suas políticas de segurança dentro de cada assistente de codificação de IA, com mais de 140 políticas pré-configuradas, para que o código esteja em conformidade por padrão, desde o primeiro prompt até o tempo de execução.
140+ pre-built policies
Cursor · Copilot · Claude and any MCP client
Free version available today
O problema
A IA escreve mais rápido do que qualquer um consegue revisar.
Assistentes de codificação por IA geram APIs, integrações MCP, ferramentas de agentes e lógica de aplicação mais rápido do que as equipes de segurança conseguem verificar. Nenhum deles foi treinado com seus padrões internos ou requisitos regulatórios.
01 Padrões inseguros são entregues
sem serem notados
Os desenvolvedores criam código funcional via prompts. Suas políticas nunca entram na conversa, e nem ninguém qualificado para aplicá-las.
02 A segurança encontra problemas tarde demais
SAST e DAST detectam problemas após o código ser enviado e revisado. Cada correção se torna uma reescrita, e cada reescrita é um atraso.
03 A aplicação de políticas é manual
Suas políticas vivem em PDFs, wikis e no conhecimento tribal. A IA que constrói seu software não leu nenhuma delas.
A mudança
Pare de revisar o código depois que ele é escrito. Torne-o compatível no momento em que é criado.
Como funciona
Aplicação de políticas do prompt à produção.
Passo 01 Governança unificada
O Salt Code oferece às equipes de segurança um modelo de política único para como APIs, servidores MCP e agentes são criados, configurados e validados em produção.
- APIs
- Servidores MCP
- Agentes
Passo 02 Descoberta
Identifique o que está sendo criado em repositórios de código e ambientes de nuvem, e como tudo se conecta, antes que o risco tenha a chance de se esconder.
- Repositórios de código
- Ambientes de nuvem
- Conexões entre sistemas
Passo 03 Imposição durante a geração
O Salt transforma suas políticas de segurança em regras que orientam assistentes de codificação por IA em tempo real, para que a saída esteja em conformidade por padrão. Nenhum desenvolvedor precisa solicitar, nenhum revisor precisa cobrar.
- Cursor, Copilot, Claude e outros
- Mais de 140 políticas pré-configuradas
- Regras personalizadas
Passo 04 Governança no pipeline
As validações de política se estendem ao CI/CD e aos pull requests. As descobertas de SAST e DAST a jusante diminuem porque os problemas nunca chegaram a ser escritos.
- Fluxos de trabalho de CI/CD
- Pull requests
- Bloqueado antes do lançamento
Passo 05 Validar em tempo de execução
Monitore o comportamento em APIs, integrações MCP e agentes em produção. Detecte violações de políticas, lacunas de postura e atividades anômalas.
- Violações
- Lacunas de postura
- Atividade anômala
Passo 06 Remediar e melhorar
As descobertas tornam-se correções acionáveis nos fluxos de trabalho dos desenvolvedores e nos próprios assistentes, para que a qualidade da linha de base do código gerado por IA melhore a cada ciclo.
- Correções nos fluxos de trabalho dos desenvolvedores
- Feedback para os assistentes
- Melhor linha de base a cada ciclo
O produto
Um console. Todas as políticas. Todos os assistentes.
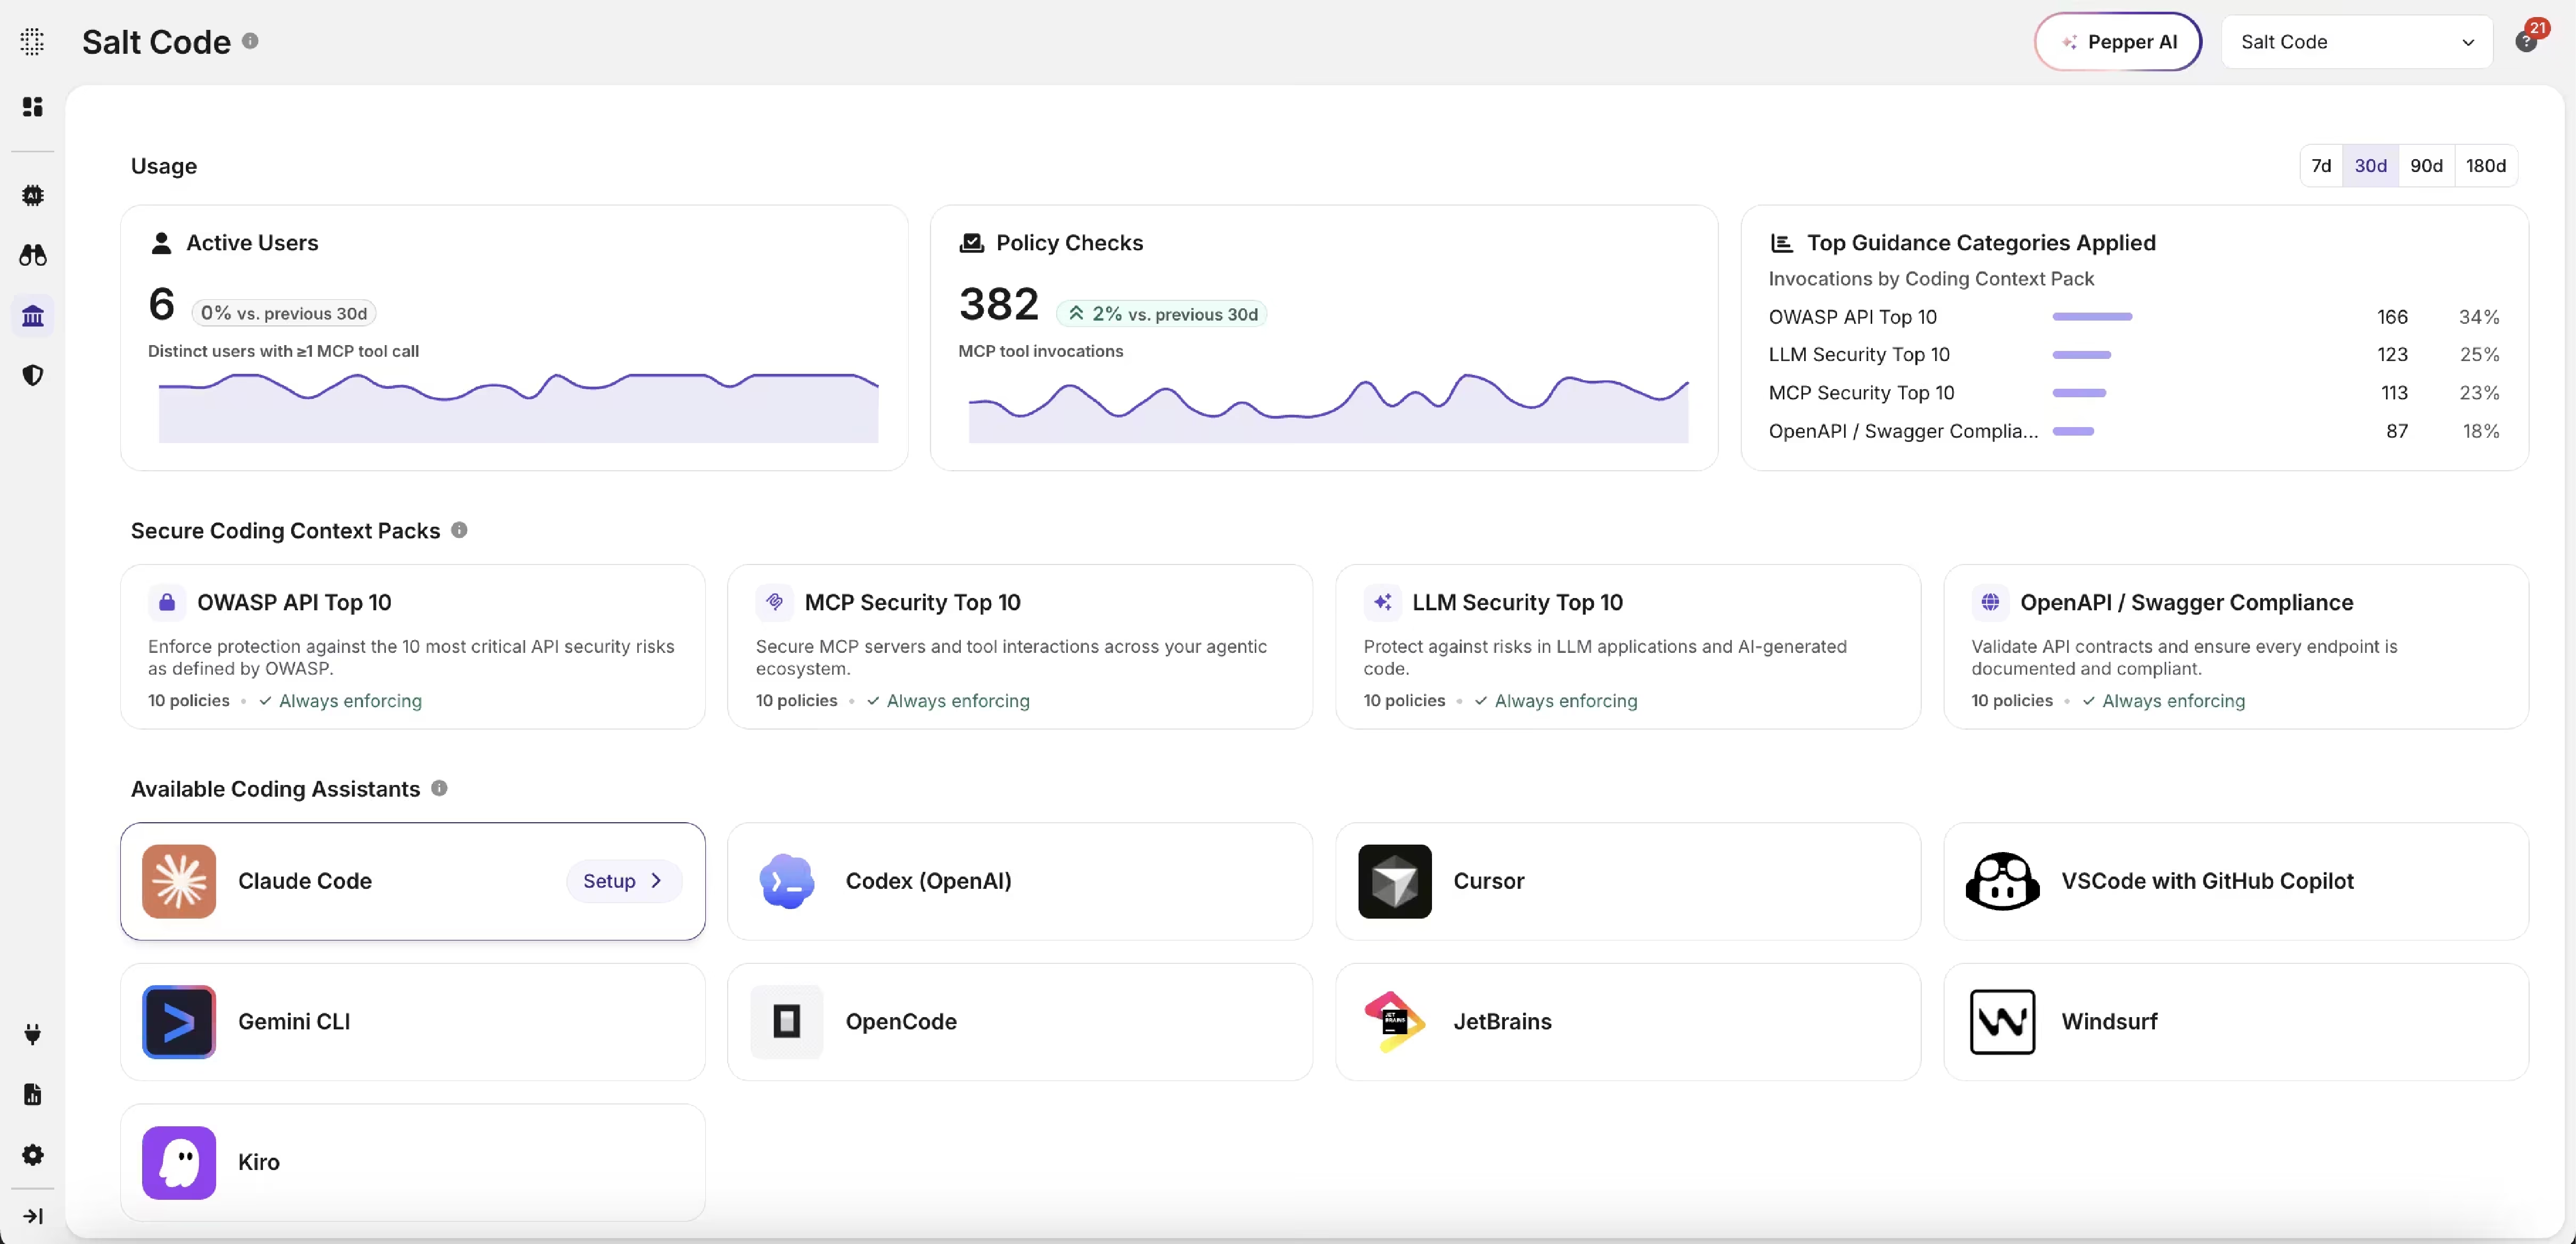
Defina a política uma vez. Veja desenvolvedores ativos, invocações de políticas em chamadas de ferramentas MCP, as principais orientações aplicadas e cada pacote de contexto de codificação em um só lugar. Do OWASP API Top 10 ao MCP Security Top 10, até suas próprias regras personalizadas.
Parte da plataforma
O código-fonte é onde começa o risco dos agentes.
O Salt oferece abrangência em todos os agentes, servidores MCP e APIs, e profundidade em exposição, código-fonte, configuração e comportamento em tempo de execução. O Code é a camada de código-fonte, que fecha o ciclo do código ao tempo de execução.
Por que isso importa
A conformidade torna-se uma propriedade do próprio código.
01 Aplique suas políticas automaticamente
Padrões internos, melhores práticas do setor e requisitos regulatórios aplicados a cada linha de código gerado por IA, sem esforço do desenvolvedor.
02 Previna riscos na fonte
Vulnerabilidades nunca entram no seu ambiente. A correção mais rápida é aquela que nunca precisou acontecer.
03 Reduza o atrito do desenvolvedor e o ruído no pipeline
As descobertas de SAST e DAST diminuem porque os problemas deixaram de ser criados. Os desenvolvedores entregam mais rápido.
04 Um padrão para cada desenvolvedor
Engenheiros experientes, desenvolvedores cidadãos e protótipos agenticos criados da noite para o dia, todos respondem às mesmas políticas.
Casos de uso
Onde sua equipe o utilizaria.
Governe APIs e servidores MCP gerados por IA
Aplique políticas às integrações criadas por assistentes, antes que cheguem a um repositório.
Interrompa APIs sombra no pull request
Detecte endpoints não documentados e integrações arriscadas no CI/CD, não em produção.
Código em conformidade para todo desenvolvedor
Dê aos desenvolvedores cidadãos e fluxos de trabalho agenticos a mesma base dos engenheiros seniores.
Integrações
Funciona com todos os assistentes de codificação de IA na sua stack.
Se suporta MCP, o Salt Code o governa. Os desenvolvedores mantêm as ferramentas que já utilizam.


FAQ
Perguntas frequentes sobre o Salt Code.
Faça com que cada linha de código gerada por IA siga suas regras.
O Salt Code já está disponível.