

Tendências de Segurança de IA e API para 2026 (2º Semestre)
O relatório State of AI and API Security do segundo semestre de 2026 analisa como as empresas estão protegendo IA e APIs, os desafios que enfrentam e como suas estratégias de segurança de API estão evoluindo na Era da IA Agêntica.
Baixe o relatórioNos últimos 12 meses, algum agente de IA realizou uma ação que sua organização não pretendia, não esperava ou não autorizou explicitamente?
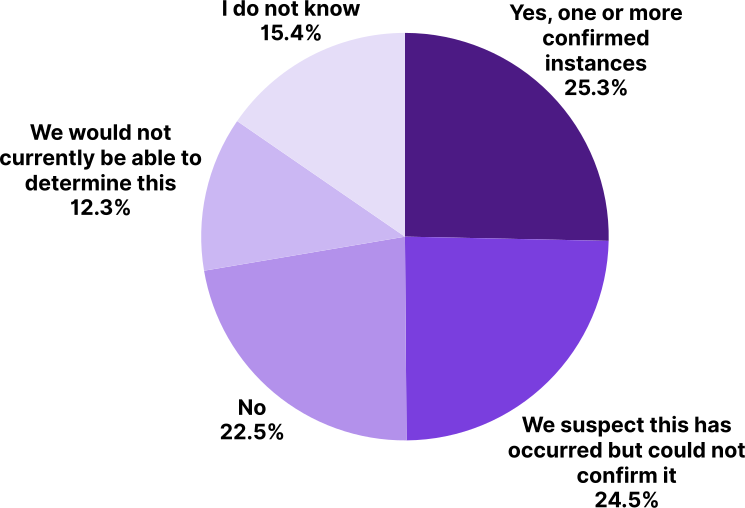
Agentes já estão realizando ações sem autorização
49,8% dos entrevistados confirmaram ou suspeitaram que um agente de IA realizou, no último ano, uma ação que a organização não pretendia, esperava ou autorizava.
Desses casos, 53,9% envolveram uma chamada de API externa ou transação, 41,9% modificaram ou excluíram dados e 32,5% acessaram dados aos quais o agente não deveria ter tido acesso.
Se você precisasse determinar cada ação que um agente de IA específico realizou ontem, quanto tempo isso levaria?
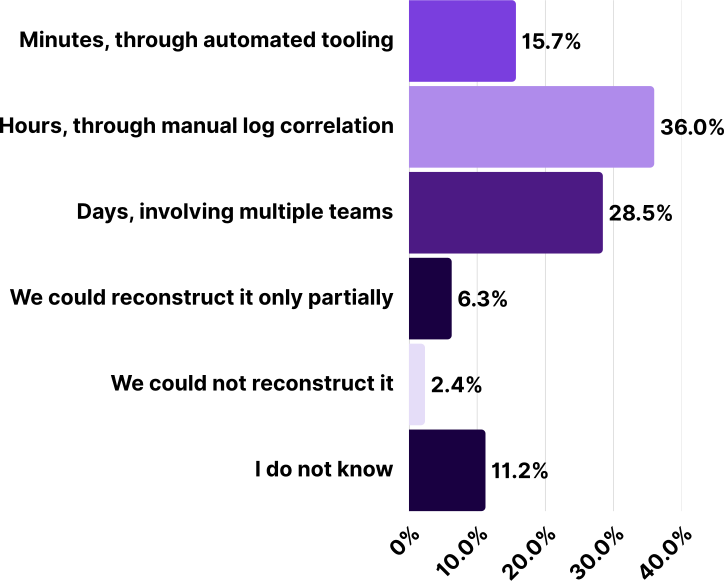
A maioria das organizações não consegue visualizar o que seus agentes fazem
Apenas 12,5% conseguem rastrear consistentemente o caminho completo de um agente, desde a instrução, passando por ferramentas e APIs, até o resultado, em todos os agentes. Apenas 15,7% conseguiriam reconstruir tudo o que um agente fez ontem em questão de minutos, enquanto 64,5% precisariam de horas ou dias de trabalho manual. Apenas 17,5% conseguem interromper automaticamente um agente que começa a se comportar de forma inesperada em produção. A maioria só consegue intervir manualmente ou tirando a aplicação do ar.
Como você se compara?
Confira nosso Relatório sobre o Estado da IA e da Segurança de APIs do segundo semestre de 2026 para saber mais.
Nos últimos 12 meses, algum agente de IA realizou uma ação que sua organização não pretendia, não esperava ou não autorizou explicitamente?
A camada de conectividade está se tornando uma superfície de ataque
32,9% encontraram um servidor MCP não autorizado, "shadow" ou configurado incorretamente no último ano; 54,3% encontraram ou suspeitam da existência de um.
O Salt Labs observa a mesma tendência em campo: a infraestrutura relacionada ao MCP apareceu em 21,6% dos ambientes de clientes em agosto de 2026, um aumento em relação aos 16,7% de janeiro.
Endpoints de API conectados a agentes já estão sendo atacados em aproximadamente um quarto (26,3%) dos ambientes onde o Salt Labs realizou o estudo, um sinal inicial, porém indicativo.
Qual porcentagem das suas descobertas de segurança de aplicações você estima que se origine de código gerado ou assistido por IA?
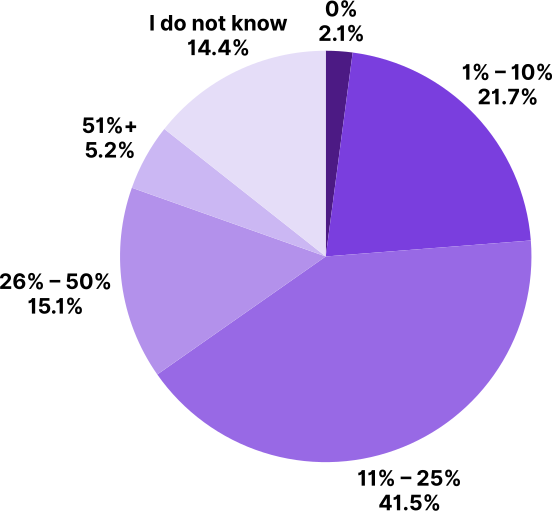
Código gerado por IA já é um problema de segurança real
83,5% estimam que códigos gerados ou assistidos por IA representam pelo menos parte de suas descobertas de segurança de aplicações. No entanto, apenas 22,2% aplicam políticas de segurança e conformidade em todos os assistentes de codificação por IA aprovados, e apenas 6,8% resolvem problemas no assistente no momento da geração.
Tentativas de ataque que utilizam o OWASP API Security Top 10 em comparação com outros tipos de ataque.
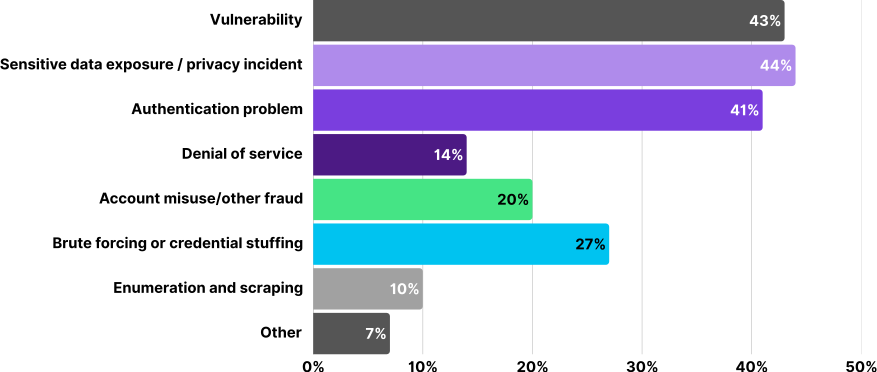
Os invasores estão seguindo o OWASP Top 10. E você?
O OWASP API Security Top 10 é um recurso fundamental para profissionais que trabalham com segurança de APIs, destacando as vulnerabilidades mais comuns e de alto risco exploradas por atacantes.
Uma grande porcentagem dos ataques a APIs tem como alvo essas fraquezas bem conhecidas. 77,1% das tentativas de ataque utilizam um ou mais métodos do OWASP API Top 10.
Tentativas de ataque de invasores autenticados versus não autenticados
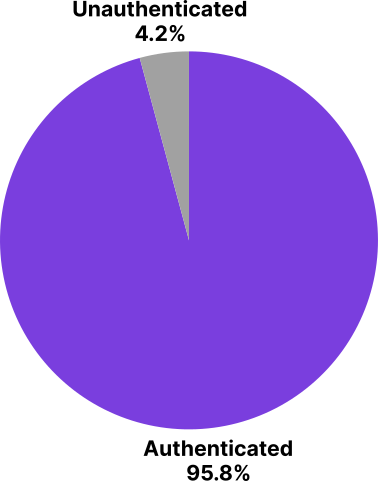
Uma análise rápida das tentativas de ataque, conforme examinadas pelo Salt Labs
95,8% das tentativas de ataque analisadas pelo Salt Labs originam-se de fontes autenticadas, cada vez mais agentes mal-intencionados operando com credenciais legítimas, mas sem supervisão humana, sem limitação de taxa e sem proteções comportamentais.
Baixe o relatório completo agora
Obtenha uma análise aprofundada sobre as preocupações, riscos e tendências em torno da segurança de IA e API.