

Tendances de la sécurité de l'IA et des API 2026 (S2)
Le rapport « State of AI and API Security » du second semestre 2026 analyse la manière dont les entreprises sécurisent l'IA et les API, les défis auxquels elles sont confrontées et l'évolution de leurs stratégies de sécurité des API à l'ère de l'IA agentique.
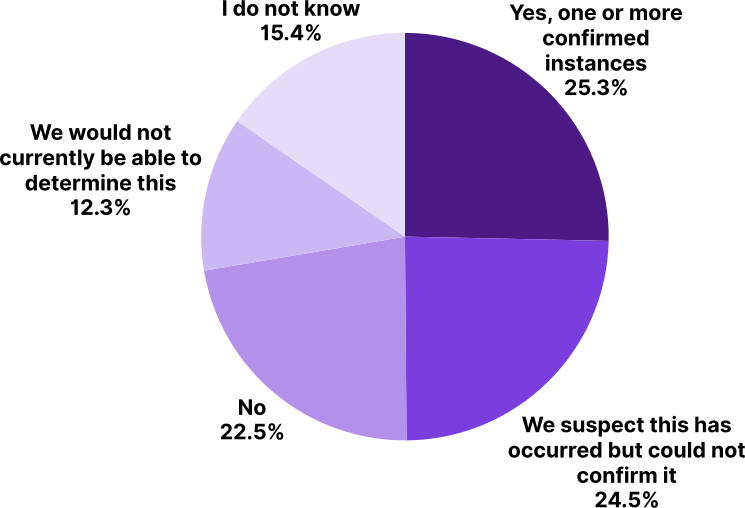
Télécharger le rapportAu cours des 12 derniers mois, un agent d'IA a-t-il effectué une action que votre organisation n'avait ni prévue, ni attendue, ni explicitement autorisée ?
Les agents effectuent déjà des tâches sans aucune autorisation
49,8 % des personnes interrogées ont confirmé ou soupçonné qu'un agent IA avait effectué, au cours de l'année écoulée, une action non prévue, non attendue ou non autorisée par leur organisation.
Parmi ces cas, 53,9 % impliquaient un appel d'API externe ou une transaction, 41,9 % ont entraîné la modification ou la suppression de données, et 32,5 % ont permis d'accéder à des données auxquelles l'agent n'aurait pas dû avoir accès.
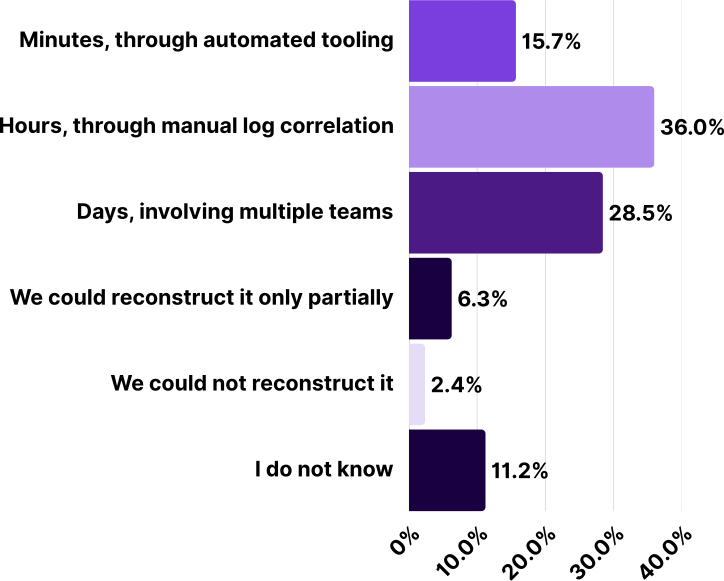
Si vous deviez déterminer chaque action effectuée par un agent IA spécifique hier, combien de temps cela prendrait-il ?
La plupart des organisations ne savent pas ce que font leurs agents
Seulement 12,5 % des entreprises parviennent à retracer systématiquement le parcours complet d'un agent, de l'instruction initiale aux résultats, en passant par les outils et les API, et ce pour l'ensemble de leurs agents. Seules 15,7 % d'entre elles seraient capables de reconstituer en quelques minutes toutes les actions effectuées par un agent la veille, tandis que 64,5 % auraient besoin de plusieurs heures, voire de plusieurs jours de travail manuel. À peine 17,5 % sont en mesure d'arrêter automatiquement un agent dont le comportement devient imprévisible en production. La plupart ne peuvent intervenir que manuellement ou en mettant l'application hors service.
Comment vous situez-vous ?
Consultez notre rapport sur l'état de la sécurité de l'IA et des API du S2 2026 pour en savoir plus.
Au cours des 12 derniers mois, un agent d'IA a-t-il effectué une action que votre organisation n'avait ni prévue, ni attendue, ni explicitement autorisée ?
La couche de connectivité devient une surface d'attaque
32,9 % des personnes interrogées ont découvert un serveur MCP non autorisé, fantôme ou mal configuré au cours de l'année écoulée ; 54,3 % en ont trouvé un ou en soupçonnent l'existence.
Salt Labs observe la même tendance sur le terrain : l'infrastructure liée au protocole MCP était présente dans 21,6 % des environnements clients en août 2026, contre 16,7 % en janvier.
Les points de terminaison d'API connectés à des agents font déjà l'objet d'attaques dans environ un quart (26,3 %) des environnements étudiés par Salt Labs, un signal précoce mais révélateur d'une tendance.
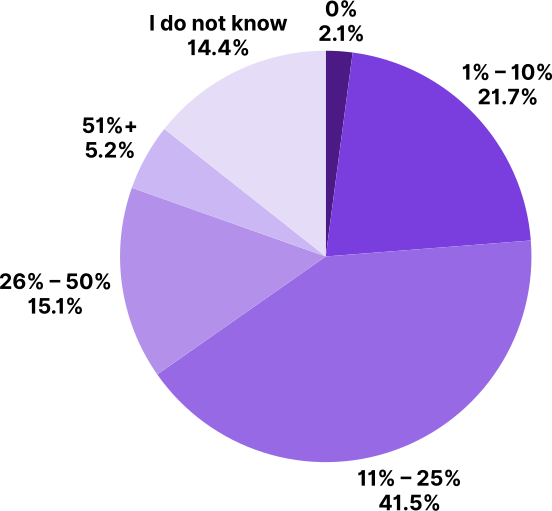
Quel pourcentage de vos vulnérabilités de sécurité applicative provient, selon vous, de code généré ou assisté par IA ?
Le code généré par IA est désormais un problème de sécurité bien réel
83,5 % des personnes interrogées estiment que le code généré ou assisté par IA est à l'origine d'une partie au moins de leurs vulnérabilités de sécurité applicative. Pourtant, seules 22,2 % d'entre elles appliquent des politiques de sécurité et de conformité sur l'ensemble des assistants de codage IA approuvés, et à peine 6,8 % résolvent les problèmes directement au sein de l'assistant au moment de la génération.
Tentatives d'attaques exploitant le Top 10 de la sécurité des API de l'OWASP par rapport à d'autres types d'attaques.

Les attaquants suivent le classement OWASP Top 10. Et vous ?
Le classement OWASP API Security Top 10 est une ressource essentielle pour les professionnels de la sécurité des API ; il met en lumière les vulnérabilités les plus courantes et les plus critiques exploitées par les attaquants.
Une grande partie des attaques visant les API cible ces failles bien connues. 77,1 % des tentatives d'attaque s'appuient sur une ou plusieurs méthodes répertoriées dans le Top 10 de l'OWASP.
Tentatives d'attaque provenant d'attaquants authentifiés ou non authentifiés
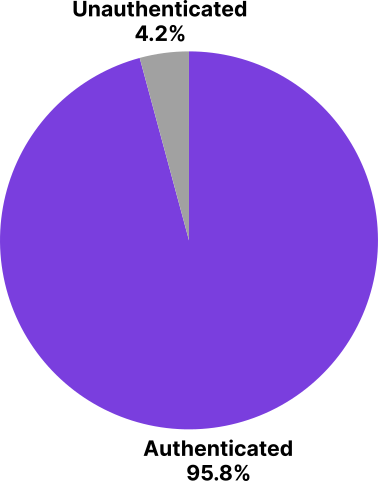
Un aperçu des tentatives d'attaque, analysées par Salt Labs
95,8 % des tentatives d'attaque analysées par Salt Labs proviennent de sources authentifiées ; il s'agit de plus en plus d'agents malveillants utilisant des identifiants légitimes, mais sans supervision humaine, sans limitation de débit et sans garde-fous comportementaux.
Téléchargez le rapport complet maintenant
Obtenez une analyse approfondie des préoccupations, des risques et des tendances en matière de sécurité de l'IA et des API.