
October 28, 2026
Salt Security amplía su plataforma de seguridad de agentes con defensa autónoma
Los flujos de trabajo ampliados de Salt cierran la brecha entre la detección y la resolución mediante la aplicación automatizada, la contención de amenazas y la corrección de riesgos en toda la empresa.
PALO ALTO, California, 27 de octubre de 2026 — Salt Security ha anunciado hoy la Defensa Autónoma para la Plataforma de Seguridad Agéntica de Salt, habilitada por una expansión de los flujos de trabajo de Salt. En lugar de detenerse en una alerta o un ticket, Salt puede activar automáticamente controles defensivos para bloquear actividades maliciosas, revocar accesos de riesgo e iniciar la corrección en los sistemas que los clientes ya utilizan.
Los equipos de seguridad han dedicado años a mejorar la detección. Pero la detección no es resolución. Cuando se identifica un agente de riesgo, una API vulnerable o un ataque activo, la respuesta a menudo sigue dependiendo de transferencias manuales y cambios en sistemas desconectados. A medida que la IA acelera el descubrimiento y la explotación de vulnerabilidades, ese retraso se convierte en un riesgo de seguridad por sí mismo.
“La seguridad no puede moverse a la velocidad de un ticket cuando los atacantes se mueven a la velocidad de las máquinas. La Defensa Autónoma convierte la inteligencia de seguridad de Salt en acción, desde el bloqueo de actividades maliciosas y la revocación de accesos de riesgo hasta la aplicación de protecciones mediante controles que las empresas ya utilizan”. Aner Gelman, vicepresidente de producto, Salt Security
De la detección a la defensa
La Defensa Autónoma se basa en la amplitud y profundidad de la Plataforma de Seguridad Agéntica de Salt. El Grafo de Seguridad Agéntica conecta agentes de IA, servidores MCP, herramientas y APIs descendentes con el contexto de la exposición, el código fuente, la configuración y el comportamiento en tiempo de ejecución. Esta inteligencia ayuda a identificar rutas peligrosas e informa las acciones basadas en políticas que los clientes deciden aplicar.
Mediante el uso de los flujos de trabajo de Salt y los controles conectados, los equipos de seguridad pueden:
- Revocar el acceso de agentes de riesgo y herramientas MCP. Deshabilitar conexiones MCP no autorizadas, poner en cuarentena herramientas en la sombra o eliminar privilegios excesivos a través de los controles de gestión compatibles.
- Bloquear la explotación activa. Implementar reglas de bloqueo específicas o protecciones virtuales en WAFs, puertas de enlace de API y otros puntos de aplicación existentes.
- Aplicar protecciones de IA y datos. Actualizar las políticas de protección compatibles, bloquear solicitudes inseguras o redactar datos confidenciales a través de puertas de enlace conectadas.
- Corregir brechas de postura. Activa cambios de configuración para cerrar APIs expuestas, restablecer límites de velocidad o restaurar ajustes de seguridad aprobados.
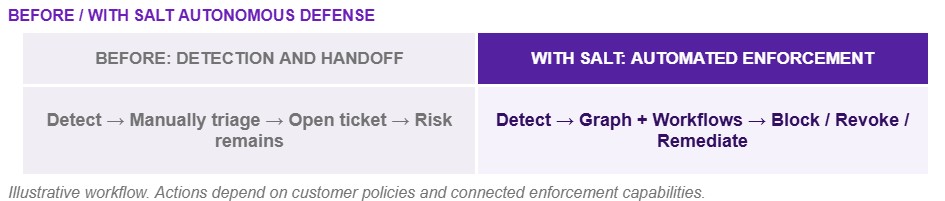
El enriquecimiento de SIEM, los tickets de ServiceNow o Jira, las notificaciones y el registro de auditoría siguen estando disponibles, pero ya no son el estado final. Pueden formar parte de una respuesta automatizada que contenga activamente una amenaza o inicie la remediación.
Autónomo cuando es apropiado. Controlado cuando es necesario.
Los clientes definen qué hallazgos activan una acción inmediata, qué cambios requieren aprobación y qué puntos de aplicación se utilizan. Esto permite a los equipos de seguridad responder a la velocidad de la máquina, manteniendo el control sobre las operaciones sensibles y preservando un registro de auditoría.
Automatización flexible integrada en la plataforma
Salt ha incorporado un generador de flujos de trabajo visual de arrastrar y soltar directamente en la plataforma de seguridad de agentes (Agentic Security Platform). Con más de 200 conectores listos para usar y un mercado de integraciones creadas por Salt, los clientes pueden diseñar flujos de trabajo de aplicación, gobernanza y remediación en las herramientas que ya utilizan, sin necesidad de complejos desarrollos a medida.
Los flujos de trabajo pueden abarcar sistemas de seguridad, infraestructura, TI y colaboración sin necesidad de que las organizaciones se estandaricen en una única puerta de enlace, marco de agentes o producto de respuesta.
Para obtener más información sobre la defensa autónoma y los flujos de trabajo de Salt, visite https://salt.security/blog/an-alert-doesnt-stop-an-attack-introducing-autonomous-defense
Cerrando la brecha de velocidad de la IA
Los sistemas de agentes pueden interactuar con múltiples sistemas empresariales y realizar acciones consecuentes de forma continua. Al mismo tiempo, la IA ofensiva puede acelerar el reconocimiento, el descubrimiento de vulnerabilidades y la explotación. Salt combina el gráfico de seguridad de agentes, la inteligencia de postura, la detección en tiempo de ejecución y la aplicación automatizada para que los equipos puedan pasar de identificar una ruta de riesgo a actuar sobre ella en el mismo ciclo operativo.
“Una alerta no detiene un ataque. La acción sí. Salt asegura toda la ruta de los agentes, desde los agentes de IA y los MCP hasta las APIs posteriores. La defensa autónoma pone esa inteligencia a trabajar, ayudando a los equipos de seguridad a detener los ataques y cerrar rutas peligrosas antes de que causen un impacto en el negocio”. Roey Eliyahu, cofundador y director ejecutivo de Salt Security
Los flujos de trabajo de Salt ya están disponibles para los clientes de Salt Security. Salt está migrando los flujos de trabajo existentes a la nueva experiencia, con soporte para los requisitos específicos de cada cliente.