
October 28, 2026
Salt Security étend sa plateforme de sécurité agentique avec la défense autonome
Les workflows Salt étendus comblent le fossé entre la détection et la résolution grâce à une application automatisée, au confinement des menaces et à la remédiation des risques à l'échelle de l'entreprise.
PALO ALTO, Californie, 27 octobre 2026 — Salt Security a annoncé aujourd'hui la défense autonome pour la plateforme de sécurité agentique Salt, rendue possible par une extension des workflows Salt. Au lieu de s'arrêter à une alerte ou à un ticket, Salt peut déclencher automatiquement des contrôles défensifs pour bloquer les activités malveillantes, révoquer les accès à risque et initier la remédiation au sein des systèmes déjà utilisés par les clients.
Les équipes de sécurité ont passé des années à améliorer la détection. Mais la détection n'est pas la résolution. Lorsqu'un agent à risque, une API vulnérable ou une attaque active est identifié, la réponse dépend encore souvent de transferts manuels et de modifications sur des systèmes déconnectés. Alors que l'IA accélère la découverte et l'exploitation des faiblesses, ce délai devient un risque de sécurité en soi.
« La sécurité ne peut pas avancer à la vitesse d'un ticket quand les attaquants avancent à la vitesse d'une machine. La défense autonome transforme l'intelligence de sécurité de Salt en action, du blocage des activités malveillantes et de la révocation des accès à risque à l'application de protections via les contrôles que les entreprises utilisent déjà. » Aner Gelman, vice-président produit, Salt Security
De la détection à la défense
La défense autonome s'appuie sur l'étendue et la profondeur de la plateforme de sécurité agentique Salt. Le graphe de sécurité agentique connecte les agents IA, les serveurs MCP, les outils et les API en aval avec le contexte issu de l'exposition, du code source, de la configuration et du comportement à l'exécution. Cette intelligence aide à identifier les chemins dangereux et éclaire les actions basées sur des politiques que les clients choisissent d'appliquer.
Grâce aux workflows Salt et aux contrôles connectés, les équipes de sécurité peuvent :
- Révoquer les accès risqués des agents et des outils MCP. Désactiver les connexions MCP non autorisées, mettre en quarantaine les outils fantômes ou supprimer les privilèges excessifs via les contrôles de gestion pris en charge.
- Bloquer l'exploitation active. Déployer des règles de blocage ciblées ou des protections virtuelles sur les WAF, les passerelles API et autres points d'application existants.
- Appliquer des protections pour l'IA et les données. Mettre à jour les politiques de garde-fous prises en charge, bloquer les requêtes non sécurisées ou masquer les données sensibles via les passerelles connectées.
- Remédier aux lacunes de posture. Déclenchez des changements de configuration pour fermer les API exposées, rétablir les limites de débit ou restaurer les paramètres de sécurité approuvés.
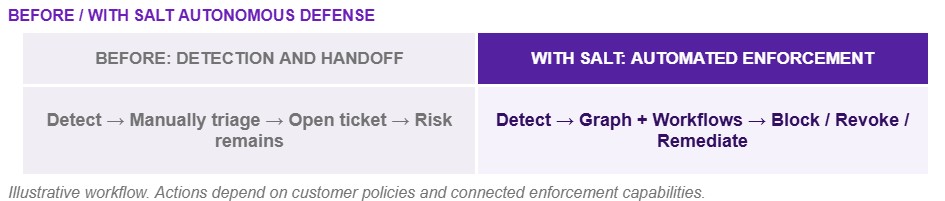
L'enrichissement SIEM, les tickets ServiceNow ou Jira, les notifications et la journalisation d'audit restent disponibles, mais ne constituent plus l'étape finale. Ils peuvent faire partie d'une réponse automatisée qui contient activement une menace ou initie une remédiation.
Autonome quand c'est approprié. Contrôlé quand c'est nécessaire.
Les clients définissent quelles découvertes déclenchent une action immédiate, quels changements nécessitent une approbation et quels points d'application sont utilisés. Cela permet aux équipes de sécurité de réagir à la vitesse de la machine tout en conservant le contrôle sur les opérations sensibles et en préservant une piste d'audit.
Une automatisation flexible intégrée à la plateforme
Salt a intégré un générateur de flux de travail visuel par glisser-déposer directement dans sa plateforme de sécurité agentique (Agentic Security Platform). Avec plus de 200 connecteurs prêts à l'emploi et une place de marché d'intégrations conçues par Salt, les clients peuvent concevoir des flux de travail d'application, de gouvernance et de remédiation à travers les outils qu'ils utilisent déjà, sans développement personnalisé complexe.
Les flux de travail peuvent couvrir les systèmes de sécurité, d'infrastructure, informatiques et de collaboration sans obliger les organisations à se standardiser sur une passerelle, un cadre d'agent ou un produit de réponse unique.
Pour plus d'informations sur la défense autonome et les flux de travail Salt, visitez https://salt.security/blog/an-alert-doesnt-stop-an-attack-introducing-autonomous-defense
Combler l'écart de vitesse de l'IA
Les systèmes agentiques peuvent interagir avec de multiples systèmes métier et prendre des mesures conséquentes en continu. Parallèlement, l'IA offensive peut accélérer la reconnaissance, la découverte de vulnérabilités et l'exploitation. Salt combine le graphe de sécurité agentique, l'intelligence de posture, la détection à l'exécution et l'application automatisée afin que les équipes puissent passer de l'identification d'un chemin risqué à l'action dans la même boucle opérationnelle.
« Une alerte n'arrête pas une attaque. L'action, si. Salt sécurise l'ensemble du chemin agentique, des agents IA et MCP aux API en aval. La défense autonome met cette intelligence au travail, aidant les équipes de sécurité à stopper les attaques et à fermer les chemins dangereux avant qu'ils n'aient un impact sur l'entreprise. » Roey Eliyahu, cofondateur et PDG de Salt Security
Les flux de travail Salt sont disponibles dès aujourd'hui pour les clients de Salt Security. Salt migre les flux de travail existants vers cette nouvelle expérience, avec une prise en charge des exigences spécifiques des clients.