
October 28, 2026
Salt Security amplia a Agentic Security Platform com Defesa Autônoma
Os fluxos de trabalho expandidos do Salt eliminam a lacuna entre detecção e resolução por meio de aplicação automatizada, contenção de ameaças e remediação de riscos em toda a empresa.
PALO ALTO, Califórnia, 27 de outubro de 2026 — Salt Security anunciou hoje a Defesa Autônoma para a Plataforma de Segurança Agêntica Salt, viabilizada por uma expansão dos fluxos de trabalho do Salt. Em vez de parar em um alerta ou chamado, o Salt pode acionar automaticamente controles defensivos para bloquear atividades maliciosas, revogar acessos de risco e iniciar a remediação nos sistemas que os clientes já utilizam.
As equipes de segurança passaram anos aprimorando a detecção. Mas detecção não é resolução. Quando um agente de risco, uma API vulnerável ou um ataque ativo é identificado, a resposta ainda depende frequentemente de transferências manuais e alterações em sistemas desconectados. À medida que a IA acelera a descoberta e a exploração de vulnerabilidades, esse atraso torna-se um risco de segurança por si só.
“A segurança não pode avançar na velocidade de um chamado quando os atacantes se movem na velocidade da máquina. A Defesa Autônoma transforma a inteligência de segurança do Salt em ação, desde o bloqueio de atividades maliciosas e a revogação de acessos de risco até a aplicação de proteções por meio de controles que as empresas já utilizam.” Aner Gelman, VP de Produto, Salt Security
Da detecção à defesa
A Defesa Autônoma baseia-se na amplitude e profundidade da Plataforma de Segurança Agêntica Salt. O Grafo de Segurança Agêntica conecta agentes de IA, servidores MCP, ferramentas e APIs downstream com contexto de exposição, código-fonte, configuração e comportamento em tempo de execução. Essa inteligência ajuda a identificar caminhos perigosos e orienta as ações baseadas em políticas que os clientes escolhem aplicar.
Usando os fluxos de trabalho do Salt e controles conectados, as equipes de segurança podem:
- Revogar acesso de agentes e ferramentas MCP de risco. Desativar conexões MCP não autorizadas, colocar ferramentas paralelas em quarentena ou remover privilégios excessivos por meio de controles de gerenciamento suportados.
- Bloquear exploração ativa. Enviar regras de bloqueio direcionadas ou proteções virtuais para WAFs, gateways de API e outros pontos de aplicação existentes.
- Aplicar proteções de IA e de dados. Atualizar políticas de proteção (guardrails) suportadas, bloquear solicitações inseguras ou redigir dados confidenciais por meio de gateways conectados.
- Remediar lacunas de postura. Acione alterações de configuração para fechar APIs expostas, restabelecer limites de taxa ou restaurar configurações de segurança aprovadas.
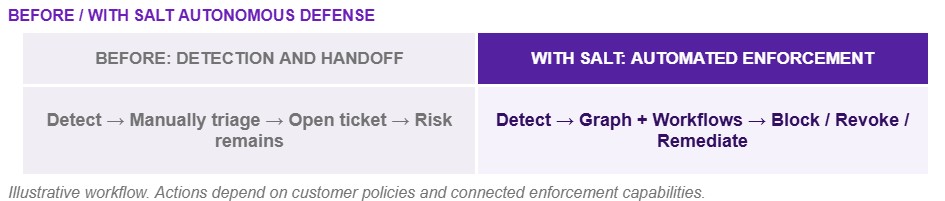
O enriquecimento de SIEM, tickets no ServiceNow ou Jira, notificações e registros de auditoria continuam disponíveis, mas não são mais o estado final. Eles podem fazer parte de uma resposta automatizada que contenha ativamente uma ameaça ou inicie a remediação.
Autônomo quando apropriado. Controlado quando necessário.
Os clientes definem quais descobertas acionam ações imediatas, quais alterações exigem aprovação e quais pontos de aplicação são utilizados. Isso permite que as equipes de segurança respondam na velocidade da máquina, mantendo o controle sobre operações sensíveis e preservando uma trilha de auditoria.
Automação flexível integrada à plataforma
A Salt incorporou um construtor de fluxo de trabalho visual do tipo arrastar e soltar diretamente na Agentic Security Platform. Com mais de 200 conectores prontos para uso e um marketplace de integrações criadas pela Salt, os clientes podem projetar fluxos de trabalho de aplicação, governança e remediação nas ferramentas que já utilizam, sem a necessidade de desenvolvimento personalizado complexo.
Os fluxos de trabalho podem abranger sistemas de segurança, infraestrutura, TI e colaboração sem exigir que as organizações padronizem um único gateway, estrutura de agente ou produto de resposta.
Para obter mais informações sobre a Defesa Autônoma e os Fluxos de Trabalho da Salt, visite https://salt.security/blog/an-alert-doesnt-stop-an-attack-introducing-autonomous-defense
Fechando a lacuna de velocidade da IA
Sistemas agenticos podem interagir com múltiplos sistemas de negócios e realizar ações consequentes continuamente. Ao mesmo tempo, a IA ofensiva pode acelerar o reconhecimento, a descoberta de vulnerabilidades e a exploração. A Salt combina o Grafo de Segurança Agentica, inteligência de postura, detecção em tempo de execução e aplicação automatizada para que as equipes possam passar da identificação de um caminho de risco à ação sobre ele no mesmo ciclo operacional.
“Um alerta não interrompe um ataque. A ação, sim. A Salt protege todo o caminho agentico, desde agentes de IA e MCPs até APIs downstream. A Defesa Autônoma coloca essa inteligência em prática, ajudando as equipes de segurança a interromper ataques e fechar caminhos perigosos antes que causem impacto aos negócios.” Roey Eliyahu, Cofundador e CEO da Salt Security
O Salt Workflows já está disponível para os clientes da Salt Security. A Salt está migrando os fluxos de trabalho existentes para a nova experiência, com suporte para requisitos específicos dos clientes.