

September 22, 2026
Salt Security amplía su plataforma de seguridad agentica con detección y respuesta nativas mediante IA
La nueva protección de tiempo de ejecución para LLM conecta la inyección de prompts con ataques a MCP y API, ayudando a las empresas a cerrar brechas en su protección de IA actual.
PALO ALTO, California, 22 de septiembre de 2026 - Salt Security, líder en seguridad de agentes y API, anunció hoy capacidades nativas de Detección y Respuesta de IA (AI-DR) dentro de la plataforma Salt Agentic Security.
Estas nuevas capacidades ofrecen protección en tiempo real para LLM contra inyecciones de prompts directas e indirectas, intentos de jailbreak, comportamiento inseguro del modelo y otras amenazas en tiempo de ejecución. La inyección de prompts es el riesgo número uno en el OWASP Top 10 para aplicaciones de LLM 2026, y se presenta en dos formas: directa e indirecta, ambas detectadas en tiempo real por estas nuevas funciones. Salt también integra las barreras de seguridad y gateways de IA que las empresas ya utilizan en una única vista de seguridad, ayudando a los equipos a aplicar una protección coherente en modelos, agentes, servidores MCP, herramientas y API.
Protección de toda la ruta de los agentes
Los agentes de IA conectan modelos con herramientas y sistemas empresariales. Un ataque que comienza con un prompt malicioso puede exponer esas conexiones y derivar en accesos o acciones no autorizadas. Esto no es hipotético: en la encuesta de Salt Security sobre el estado de la seguridad de la IA de agentes y API del segundo semestre de 2026, casi la mitad de las organizaciones (49,8 %) confirmó o sospechó que un agente de IA realizó una acción no deseada, inesperada o no autorizada durante el último año, y solo el 12,5 % puede rastrear de forma consistente la ruta completa de un agente desde el prompt inicial hasta los servidores MCP y las API a las que accede. Los equipos de seguridad necesitan visualizar cómo se desplaza un ataque a través de estas capas para comprender qué está en riesgo.
AI-DR está integrado en la Detección y Respuesta de Agentes de Salt (AG-DR), extendiendo su protección de tiempo de ejecución a la capa de LLM. El gráfico de seguridad de agentes de Salt conecta a los agentes con sus modelos, servidores del Protocolo de Contexto de Modelo (MCP), herramientas y API. Con la función nativa AI-DR, los equipos pueden conectar un ataque contra el modelo con ataques posteriores a MCP y API dentro de la misma plataforma.
AG-DR y la Gestión de la Postura de Seguridad de Agentes (AG-SPM) conforman la plataforma Salt Agentic Security. AG-SPM ayuda a los equipos a comprender sus agentes y brechas de seguridad, mientras que AG-DR detecta y conecta ataques a través de esos agentes y los sistemas que utilizan.
Visualización de cómo los ataques de IA llegan a los sistemas empresariales
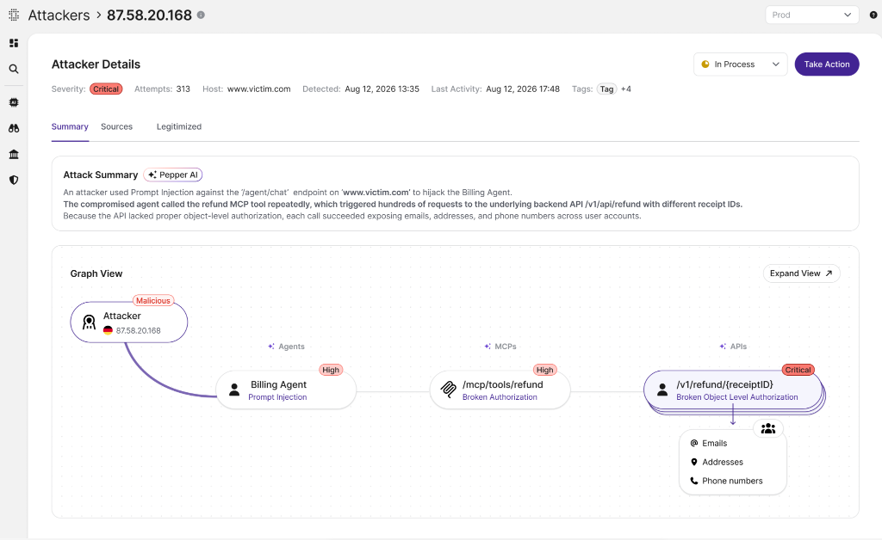
Por ejemplo, un atacante podría engañar a un agente de facturación para que revele información sobre una herramienta de reembolso en un servidor MCP y la API subyacente. El atacante podría entonces explotar esa API, ya sea directamente o a través del agente, para intentar realizar reembolsos no autorizados. Lo que comenzó como un prompt malicioso se ha convertido en un ataque a un sistema de pagos.
Salt muestra estos pasos de forma conjunta, desde la inyección del prompt hasta el servidor MCP y el ataque a la API. Los equipos de seguridad pueden ver cómo comenzó el ataque, qué objetivos tenía y qué sistemas empresariales están en riesgo, incluso cuando el atacante va más allá del agente para atacar una API directamente.
Visibilidad unificada a través de barreras de IA y protección nativa donde falta cobertura
Las empresas utilizan barreras de seguridad de IA en plataformas en la nube, soluciones de endpoint y SASE, gateways de IA y servicios de IA gestionados. Cada control protege las interacciones que cubre, dejando a los equipos la tarea de identificar inconsistencias y brechas entre entornos.
A través de AG-SPM y el gráfico de seguridad de agentes, Salt ofrece a los equipos una vista única de estas configuraciones de seguridad y los agentes que protegen. Cuando falta protección, incluso en agentes internos que se ejecutan en Kubernetes, Salt puede cubrir la brecha con la función nativa AI-DR dentro de AG-DR. Los clientes pueden establecer una protección más coherente manteniendo sus gateways y productos de seguridad actuales.
“Un ataque a un modelo de IA puede convertirse en un ataque a los sistemas que dirigen el negocio”, afirmó Roey Eliyahu, cofundador y director ejecutivo de Salt Security. “Nuestra función nativa AI-DR protege las interacciones de los LLM y conecta lo que sucede en el modelo con las herramientas y API posteriores. Los equipos pueden ver el ataque completo, comprender qué está en riesgo y cerrar las brechas de protección manteniendo las barreras de seguridad que ya utilizan”.
Disponibilidad
Las capacidades nativas de AI-DR están disponibles en Salt AG-DR como parte de la plataforma Salt Agentic Security. Visite salt.security/demo-request para obtener más información.