

September 22, 2026
Salt Security enrichit sa plateforme de sécurité agentique avec la détection et la réponse natives par IA
La nouvelle protection d'exécution LLM relie les injections de prompt aux attaques en aval sur les serveurs MCP et les API, tout en aidant les entreprises à combler les lacunes de leurs dispositifs de protection IA existants.
PALO ALTO, Californie, 22 septembre 2026 - Salt Security, leader de la sécurité des agents et des API, a annoncé aujourd'hui l'intégration de capacités natives de détection et de réponse IA (AI-DR) au sein de la plateforme Salt Agentic Security.
Ces nouvelles fonctionnalités assurent une protection en temps réel des LLM contre les injections de prompt directes et indirectes, les tentatives de jailbreak, les comportements de modèles non sécurisés et autres menaces à l'exécution. L'injection de prompt est le risque numéro un dans le classement OWASP Top 10 pour les applications LLM 2026, se présentant sous deux formes, directe et indirecte, que ces nouvelles capacités détectent toutes deux en temps réel. Salt centralise également les garde-fous et passerelles IA déjà utilisés par les entreprises dans une vue de sécurité unique, aidant les équipes à appliquer une protection cohérente sur l'ensemble des modèles, agents, serveurs MCP, outils et API en aval.
Protéger l'intégralité du parcours des agents
Les agents IA connectent les modèles aux outils et aux systèmes métier. Une attaque commençant par un prompt malveillant peut exposer ces connexions et mener à des accès ou des actions non autorisés en aval. Ce n'est pas hypothétique : dans l'étude de Salt Security sur l'état de la sécurité des agents IA et des API au second semestre 2026, près de la moitié des organisations (49,8 %) ont confirmé ou suspecté qu'un agent IA avait effectué une action non intentionnelle, inattendue ou non autorisée au cours de l'année écoulée, et seulement 12,5 % sont capables de retracer systématiquement le parcours complet d'un agent, du prompt initial jusqu'aux serveurs MCP et API qu'il atteint. Les équipes de sécurité doivent visualiser la progression d'une attaque à travers ces couches pour comprendre ce qui est en péril.
L'AI-DR est intégrée à la solution Salt Agentic Detection and Response (AG-DR), étendant sa protection à l'exécution jusqu'à la couche LLM. Le graphe de sécurité des agents de Salt relie les agents à leurs modèles, serveurs MCP (Model Context Protocol), outils et API en aval. Grâce à l'AI-DR native, les équipes peuvent corréler une attaque contre le modèle aux attaques ultérieures sur les serveurs MCP et les API au sein d'une même plateforme.
L'AG-DR et la gestion de la posture de sécurité des agents (AG-SPM) constituent la plateforme Salt Agentic Security. L'AG-SPM aide les équipes à comprendre leurs agents et leurs failles de sécurité, tandis que l'AG-DR détecte et relie les attaques à travers ces agents et les systèmes qu'ils utilisent.
Visualiser comment les attaques IA atteignent les systèmes métier
Par exemple, un attaquant pourrait manipuler un agent de facturation pour révéler des informations sur un outil de remboursement situé sur un serveur MCP et l'API associée. L'attaquant pourrait ensuite exploiter cette API, directement ou via l'agent, pour tenter d'obtenir des remboursements non autorisés. Ce qui a commencé par un prompt malveillant devient une attaque contre un système de paiement.
Salt affiche ces étapes de manière consolidée, de l'injection de prompt au serveur MCP jusqu'à l'attaque de l'API. Les équipes de sécurité peuvent voir comment l'attaque a débuté, ce qu'elle visait et quels systèmes métier sont menacés, même lorsque l'attaquant dépasse l'agent pour cibler directement une API.
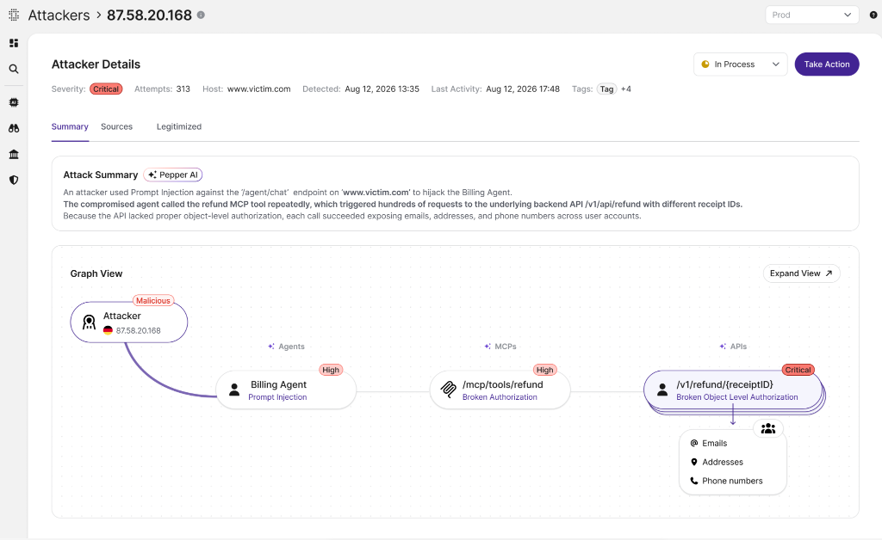
Visibilité unifiée sur les garde-fous IA et protection native là où la couverture fait défaut
Les entreprises déploient des garde-fous IA sur les plateformes cloud, les solutions de terminaux et SASE, les passerelles IA et les services IA gérés. Chaque contrôle protège les interactions qu'il couvre, laissant aux équipes la charge d'identifier les incohérences et les lacunes entre les environnements.
Grâce à l'AG-SPM et au graphe de sécurité des agents, Salt offre aux équipes une vue unique de ces configurations de garde-fous et des agents qu'ils protègent. Là où la protection est absente, notamment pour les agents développés en interne et exécutés sur Kubernetes, Salt comble cette lacune avec l'AI-DR native au sein de l'AG-DR. Les clients peuvent ainsi établir une protection plus cohérente tout en conservant leurs passerelles et produits de sécurité existants.
« Une attaque contre un modèle d'IA peut devenir une attaque contre les systèmes qui font tourner l'entreprise », a déclaré Roey Eliyahu, cofondateur et PDG de Salt Security. « Notre AI-DR native protège les interactions LLM et relie ce qui se passe au niveau du modèle aux outils et API en aval. Les équipes peuvent visualiser l'attaque dans son ensemble, comprendre les risques et combler les failles de protection tout en conservant les garde-fous qu'elles utilisent déjà. »
Disponibilité
Les fonctionnalités natives d'IA-DR sont intégrées à Salt AG-DR au sein de la plateforme Salt Agentic Security. Consultez salt.security/demo-request pour plus d'informations.