

September 22, 2026
Salt Security expande sua Agentic Security Platform com Detecção e Resposta por IA nativas
A nova proteção de runtime para LLMs conecta a injeção de prompt a ataques subsequentes a MCPs e APIs, ajudando empresas a eliminar lacunas na proteção de IA existente
PALO ALTO, Califórnia, 22 de setembro de 2026 - Salt Security, líder em segurança de agentes e APIs, anunciou hoje recursos nativos de Detecção e Resposta de IA (AI-DR) dentro da Salt Agentic Security Platform.
Os novos recursos oferecem proteção em tempo real para LLMs contra injeção de prompt direta e indireta, tentativas de jailbreak, comportamento inseguro do modelo e outras ameaças de runtime. A injeção de prompt é o risco número um no OWASP Top 10 para Aplicações de LLM 2026, apresentando-se de duas formas, direta e indireta, ambas detectadas em tempo real pelos novos recursos. A Salt também centraliza as guardrails e gateways de IA que as empresas já utilizam em uma única visão de segurança, ajudando as equipes a aplicar uma proteção consistente em modelos, agentes, servidores MCP, ferramentas e APIs subsequentes.
Protegendo todo o caminho do agente
Agentes de IA conectam modelos a ferramentas e sistemas de negócios. Um ataque que começa com um prompt malicioso pode expor essas conexões e levar a acessos ou ações não autorizadas. Isso não é hipotético: na pesquisa da Salt Security sobre o Estado da IA Agêntica e Segurança de API do segundo semestre de 2026, quase metade das organizações (49,8%) confirmou ou suspeitou que um agente de IA realizou uma ação não intencional, inesperada ou não autorizada no último ano, e apenas 12,5% conseguem rastrear consistentemente o caminho completo de um agente, desde o prompt inicial até os servidores MCP e APIs que ele acessa. As equipes de segurança precisam visualizar como um ataque se move através dessas camadas para entender o que está em risco.
AI-DR está integrado ao Salt Agentic Detection and Response (AG-DR), estendendo sua proteção de runtime para a camada de LLM. O Salt Agentic Security Graph conecta agentes aos seus modelos, servidores do Model Context Protocol (MCP), ferramentas e APIs subsequentes. Com o AI-DR nativo, as equipes podem conectar um ataque contra o modelo a ataques subsequentes a MCPs e APIs na mesma plataforma.
AG-DR e o Agentic Security Posture Management (AG-SPM) formam a Salt Agentic Security Platform. O AG-SPM ajuda as equipes a entender seus agentes e lacunas de segurança, enquanto o AG-DR detecta e conecta ataques através desses agentes e dos sistemas que eles utilizam.
Visualizando como ataques de IA atingem sistemas de negócios
Por exemplo, um invasor pode enganar um agente de faturamento para revelar informações sobre uma ferramenta de reembolso em um servidor MCP e a API por trás dela. O invasor poderia então explorar essa API - diretamente ou através do agente - para tentar reembolsos não autorizados. O que começou como um prompt malicioso tornou-se um ataque a um sistema de pagamento.
A Salt mostra essas etapas juntas, desde a injeção de prompt através do servidor MCP até o ataque à API. As equipes de segurança podem ver como o ataque começou, o que ele visou e quais sistemas de negócios estão em risco, mesmo quando o invasor vai além do agente para atacar uma API diretamente.
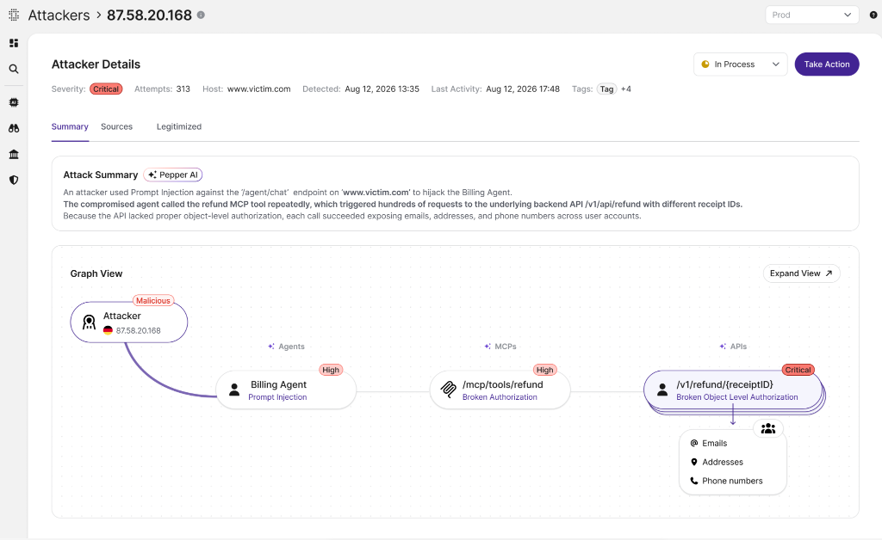
Visibilidade unificada entre guardrails de IA e proteção nativa onde a cobertura é insuficiente
As empresas utilizam guardrails de IA em plataformas de nuvem, soluções de endpoint e SASE, gateways de IA e serviços de IA gerenciados. Cada controle protege as interações que cobre, deixando para as equipes a tarefa de identificar inconsistências e lacunas entre os ambientes.
Por meio do AG-SPM e do Agentic Security Graph, a Salt oferece às equipes uma visão única dessas configurações de guardrails e dos agentes que elas protegem. Onde a proteção é insuficiente, incluindo agentes internos rodando em Kubernetes, a Salt pode preencher a lacuna com o AI-DR nativo dentro do AG-DR. Os clientes podem estabelecer uma proteção mais consistente mantendo seus gateways e produtos de segurança existentes.
“Um ataque a um modelo de IA pode se tornar um ataque aos sistemas que operam o negócio”, disse Roey Eliyahu, cofundador e CEO da Salt Security. “Nosso AI-DR nativo protege as interações de LLM e conecta o que acontece no modelo às ferramentas e APIs subsequentes. As equipes podem visualizar o ataque completo, entender o que está em risco e preencher lacunas de proteção mantendo as guardrails que já utilizam.”
Disponibilidade
Os recursos nativos de AI-DR estão disponíveis no Salt AG-DR como parte da Salt Agentic Security Platform. Acesse salt.security/demo-request para mais informações.