

El problema no es la falta de controles, sino conectarlos para formar una historia de ataque coherente.
Cuanto más tiempo paso con implementaciones de IA empresarial, más clara me resulta una cosa: la seguridad de la IA está increíblemente fragmentada.
Existen barreras para LLM, puertas de enlace de IA, herramientas de seguridad MCP, seguridad de API, controles de punto final, SASE, escaneo de código y detección en tiempo de ejecución. Cada uno resuelve un problema real, pero los sistemas agentes no los perciben como capas separadas, y los atacantes tampoco.
Un ataque puede comenzar con una instrucción maliciosa, manipular un modelo, invocar una herramienta MCP, llegar a una API secundaria, acceder a datos confidenciales y, finalmente, desencadenar una acción comercial real. Si cada control de seguridad solo ve su propia parte, el equipo sigue sin entender lo que realmente sucedió.
El ataque es una sola historia. La seguridad a menudo ve cinco diferentes.
Un ataque, varias capas de seguridad
Tomemos un ejemplo sencillo de lo que anunciamos esta semana.
Un atacante utiliza una inyección de instrucciones contra un agente de facturación. El agente comprometido llama repetidamente a una función de reembolso expuesta a través de un servidor MCP. Detrás de esa herramienta hay una API de reembolso de backend, y una debilidad en la autorización convierte el ataque en una exposición de información del cliente.
Desde la capa del modelo, esto parece una inyección de instrucciones. En la capa MCP, parece un uso abusivo de herramientas. En la capa de API, parece un fallo de autorización. Para el negocio, es un solo incidente.
Las etiquetas cambian según la herramienta de seguridad que se consulte. El ataque, no.
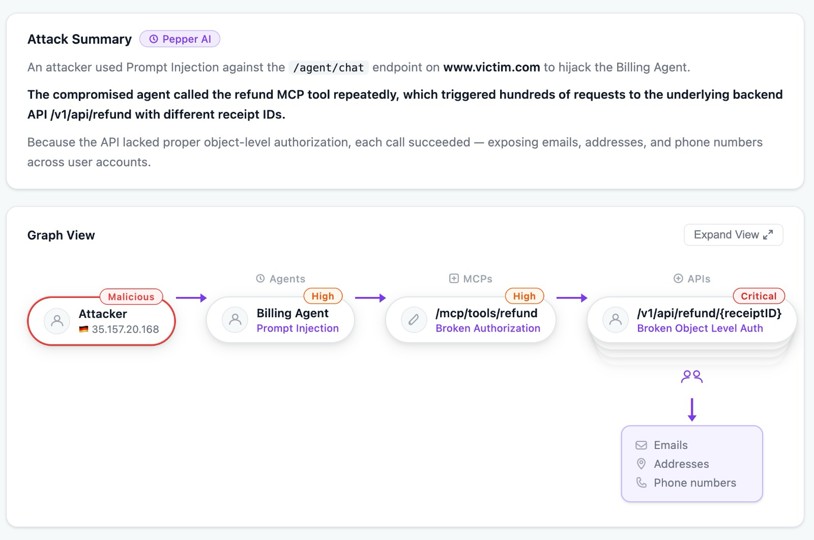
Por eso el contexto es tan importante en la seguridad de agentes. Necesita saber no solo que el modelo fue manipulado, sino qué podía alcanzar ese modelo, qué herramientas se invocaron, qué API había detrás de esas herramientas, qué datos se expusieron y qué acción se llevó a cabo finalmente.
Sin ese contexto, solo estamos generando más alertas.
Cerrando la brecha en la capa del modelo
Hoy, Salt anuncia la detección y respuesta nativa de IA, o AI-DR, como parte de nuestra Plataforma de seguridad de agentes. Añade protección LLM en tiempo real contra inyecciones de instrucciones directas e indirectas, intentos de jailbreak, comportamiento inseguro del modelo y otras amenazas en tiempo de ejecución.
Pero para mí, lo más importante es lo que sucede después.
Ya contábamos con el Grafo de Seguridad de Agentes que conecta agentes con servidores MCP, herramientas, API secundarias, datos, postura y comportamiento en tiempo de ejecución. La AI-DR nativa cierra la última gran brecha de tiempo de ejecución al extender esa protección a la propia capa del LLM.
Ahora los equipos de seguridad pueden conectar lo que le ocurrió al modelo con lo que sucedió después en el agente, el MCP, la API y el sistema empresarial, en lugar de investigar cada capa como un evento aislado.
Inyección de prompts → agente comprometido → herramienta MCP → API de backend → impacto empresarial
Una ruta de ataque, no cinco alertas desconectadas.
La seguridad de agentes es un problema de correlación
Proteger el modelo es importante. Proteger el MCP es importante. Proteger las API es importante. Pero ninguna de estas medidas responde por sí sola a la pregunta que realmente le importa a los equipos de seguridad: ¿a qué puede acceder este agente, qué sucedió y qué sistema empresarial está ahora en riesgo?
Eso requiere amplitud y profundidad. La amplitud significa ver toda la ruta del agente a través de modelos, agentes, servidores MCP, herramientas, API, aplicaciones, datos y acciones. La profundidad significa entender cada componente en su contexto, incluyendo la exposición, el código fuente, la configuración, los permisos, los datos confidenciales y el comportamiento en tiempo de ejecución.
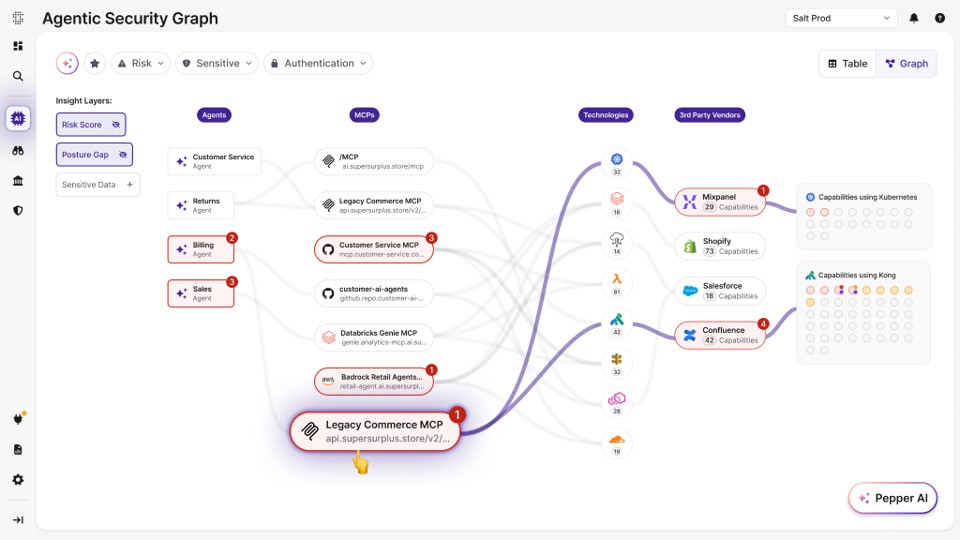
Esa combinación es lo que el Grafo de Seguridad de Agentes está diseñado para ofrecer. El objetivo no es añadir otro control de seguridad de IA aislado, sino proporcionar una visión conectada del entorno y de la ruta de ataque.
La brecha de visibilidad actual es significativa. En nuestra encuesta del segundo semestre de 2026 sobre el Estado de la IA Agéntica y la Seguridad de API, el 49,8 % de las organizaciones afirmó haber confirmado o sospechado que un agente de IA realizó una acción no deseada, inesperada o no autorizada durante el último año. Solo el 12,5 % indicó que podía rastrear de forma consistente la ruta completa desde el prompt inicial hasta los servidores MCP y las API a las que accedió el agente.
Esa brecha es lo que me preocupa.
Conserva lo que funciona. Conecta lo que falta.
Las empresas ya cuentan con protecciones para IA. Algunas utilizan barreras de seguridad en la nube, otras emplean puertas de enlace de IA, mientras que otras dependen de controles de punto final o SASE, y las plataformas de IA gestionadas aportan sus propias protecciones. Esas inversiones deben mantenerse.
El problema es la falta de coherencia. Un agente puede estar protegido por una puerta de enlace de IA, mientras que otro agente desarrollado internamente y ejecutado en Kubernetes carece de un control equivalente. Los equipos de seguridad necesitan entender qué está protegido, qué no y cómo se conecta todo.
Ese es el enfoque que estamos adoptando. Salt integra las barreras de seguridad y puertas de enlace existentes en el Grafo de Seguridad de Agentes, mientras que la IA-DR nativa puede proporcionar protección donde falta cobertura. Los clientes pueden mantener la infraestructura y los productos de seguridad que ya utilizan.
El objetivo final es el contexto
Este anuncio es importante para mí porque cierra la última gran brecha de tiempo de ejecución en la ruta. Ahora podemos conectar lo que sucede en el modelo con lo que ocurre después en agentes, MCP, API, datos y sistemas empresariales.
La seguridad de la IA seguirá generando controles más especializados, y muchos de ellos serán útiles. Pero si esos controles permanecen desconectados, los equipos de seguridad seguirán teniendo que reconstruir los ataques a partir de fragmentos.
Un ataque a un modelo de IA puede convertirse en un ataque a los sistemas que dirigen el negocio. La seguridad necesita ver el recorrido completo.
¿Quieres saber exactamente a qué pueden acceder tus agentes de IA y dónde están las brechas? Explora la Plataforma de Seguridad Agéntica de Salt o solicita una demostración para ver tu Grafo de Seguridad Agéntica en acción.