

O problema não é a falta de controles. É conectá-los em uma única narrativa de ataque.
Quanto mais tempo passo com implementações de IA corporativa, mais claro fica um ponto: a segurança de IA é incrivelmente fragmentada.
Existem guardrails de LLM, gateways de IA, ferramentas de segurança MCP, segurança de API, controles de endpoint, SASE, varredura de código e detecção em tempo de execução. Cada um resolve um problema real, mas sistemas baseados em agentes não os vivenciam como camadas separadas, e os atacantes também não.
Um ataque pode começar com um prompt malicioso, manipular um modelo, invocar uma ferramenta MCP, alcançar uma API downstream, acessar dados sensíveis e, por fim, acionar uma ação de negócio real. Se cada controle de segurança enxerga apenas a sua própria parte, a equipe continua sem entender o que realmente aconteceu.
O ataque é uma história única. A segurança, muitas vezes, enxerga cinco histórias diferentes.
Um ataque, várias camadas de segurança
Veja um exemplo simples do que estamos anunciando esta semana.
Um atacante usa injeção de prompt contra um agente de faturamento. O agente comprometido chama repetidamente uma funcionalidade de reembolso exposta por meio de um servidor MCP. Por trás dessa ferramenta, existe uma API de reembolso de backend, e uma falha de autorização ali transforma o ataque na exposição de informações de clientes.
Na camada do modelo, isso parece uma injeção de prompt. Na camada MCP, parece uso abusivo de ferramenta. Na camada de API, parece uma falha de autorização. Para o negócio, é um único incidente.
Os rótulos mudam dependendo da ferramenta de segurança que você está consultando. O ataque, não.
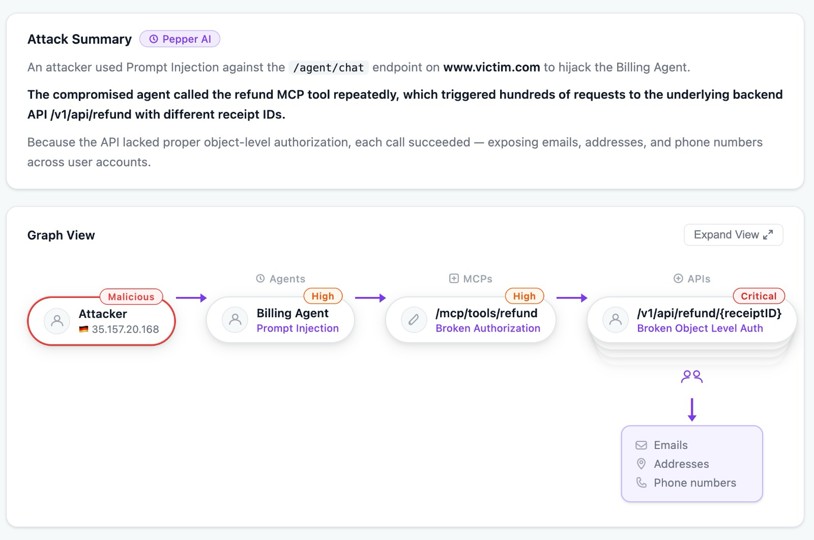
É por isso que o contexto é tão importante na Segurança de Agentes. Você precisa saber não apenas que o modelo foi manipulado, mas o que esse modelo poderia alcançar, quais ferramentas foram invocadas, quais APIs estavam por trás dessas ferramentas, quais dados foram expostos e qual ação foi finalmente executada.
Sem esse contexto, estamos apenas gerando mais alertas.
Fechando a lacuna na camada do modelo
Hoje, a Salt anuncia a Detecção e Resposta de IA nativa, ou AI-DR, como parte da nossa Plataforma de Segurança de Agentes. Ela adiciona proteção em tempo real para LLMs contra injeção de prompt direta e indireta, tentativas de jailbreak, comportamento inseguro do modelo e outras ameaças em tempo de execução.
Mas, para mim, o ponto mais importante é o que acontece a seguir.
Já tínhamos o Grafo de Segurança de Agentes conectando agentes a servidores MCP, ferramentas, APIs downstream, dados, postura e comportamento em tempo de execução. A AI-DR nativa fecha a última grande lacuna de tempo de execução ao estender essa proteção para a própria camada de LLM.
Agora, as equipes de segurança podem conectar o que aconteceu no modelo com o que se seguiu através do agente, MCP, API e sistema de negócios, em vez de investigar cada camada como um evento separado.
Injeção de prompt → agente comprometido → ferramenta MCP → API de backend → impacto nos negócios
Um caminho de ataque, não cinco alertas desconectados.
A segurança de agentes é um problema de correlação
Proteger o modelo é importante. Proteger o MCP é importante. Proteger as APIs é importante. Nenhum deles, isoladamente, responde à pergunta que as equipes de segurança realmente se importam: o que este agente pode alcançar, o que aconteceu e qual sistema de negócios está agora em risco?
Isso exige amplitude e profundidade. Amplitude significa ver todo o caminho do agente através de modelos, agentes, servidores MCP, ferramentas, APIs, aplicações, dados e ações. Profundidade significa entender cada componente no contexto, incluindo exposição, código-fonte, configuração, permissões, dados sensíveis e comportamento em tempo de execução.
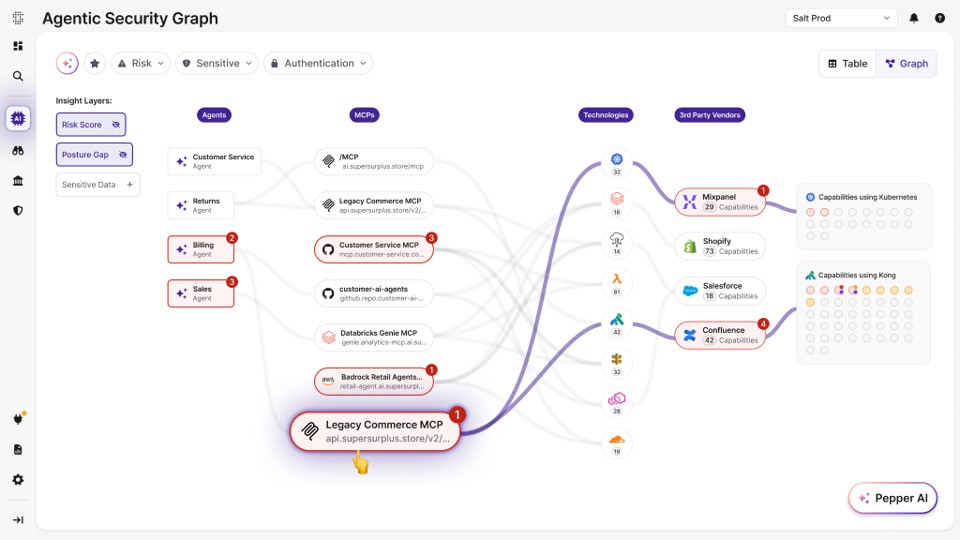
Essa combinação é o que o Grafo de Segurança de Agentes foi projetado para oferecer. O objetivo não é mais um controle de segurança de IA isolado. É uma visão conectada do ambiente e do caminho de ataque.
A lacuna de visibilidade hoje é significativa. Em nossa pesquisa Estado da IA Agêntica e Segurança de APIsdo segundo semestre de 2026, 49,8% das organizações afirmaram ter confirmado ou suspeitado que um agente de IA realizou uma ação que não pretendiam, esperavam ou autorizaram no último ano. Apenas 12,5% disseram que conseguiam rastrear consistentemente o caminho completo desde o prompt inicial até os servidores MCP e APIs que o agente alcançou.
Essa lacuna é o que me preocupa.
Mantenha o que funciona. Conecte o que falta.
As empresas já possuem proteções de IA. Algumas usam guardrails de nuvem, outras usam gateways de IA, algumas dependem de controles de endpoint ou SASE, e plataformas de IA gerenciadas trazem suas próprias proteções. Esses investimentos devem ser mantidos.
O problema é a inconsistência. Um agente pode estar atrás de um gateway de IA, enquanto outro agente desenvolvido internamente, rodando em Kubernetes, não possui controle equivalente. As equipes de segurança precisam entender o que está protegido, o que não está e como tudo se conecta.
Essa é a abordagem que estamos adotando. A Salt integra guardrails e gateways existentes ao Grafo de Segurança de Agentes, enquanto o AI-DR nativo pode fornecer proteção onde a cobertura é insuficiente. Os clientes podem manter a infraestrutura e os produtos de segurança que já utilizam.
O objetivo final é o contexto
Este anúncio é importante para mim porque fecha a última grande lacuna de tempo de execução no caminho. Agora podemos conectar o que acontece no modelo ao que acontece em seguida através de agentes, MCPs, APIs, dados e sistemas de negócios.
A segurança de IA continuará a gerar controles mais especializados, e muitos deles serão úteis. Mas, se esses controles permanecerem desconectados, as equipes de segurança ainda terão que reconstruir ataques a partir de fragmentos.
Um ataque a um modelo de IA pode se tornar um ataque aos sistemas que operam o negócio. A segurança precisa enxergar toda a jornada.
Quer saber exatamente o que seus agentes de IA podem acessar e onde estão as lacunas? Explore a Plataforma de Segurança Agêntica da Salt ou solicite uma demonstração para ver seu Grafo de Segurança Agêntica em ação.