
Los equipos de seguridad nunca han sido tan eficaces detectando problemas. El descubrimiento es más amplio, la detección es más precisa y el volumen de hallazgos sigue aumentando. Pero un hallazgo no es una solución. Cuando los equipos identifican un agente de IA de riesgo, un servidor MCPo un ataque activo contra una API, lo que sucede después suele ser siempre lo mismo: alguien lo clasifica, alguien abre un ticket y alguien de otro equipo termina haciendo el cambio. Hasta entonces, el riesgo permanece exactamente donde estaba.
Esa brecha siempre ha existido. Lo que ha cambiado es el costo. Los agentes de IA ahora interactúan con los sistemas empresariales y realizan acciones trascendentales de forma continua, y la IA ofensiva está acelerando la rapidez con la que se encuentran y explotan las vulnerabilidades. Un proceso de respuesta que se mueve a la velocidad de un ticket no puede seguir el ritmo de un atacante que se mueve a la velocidad de una máquina.
Nuestra propia investigación muestra cuán grande se ha vuelto esta brecha. En la Estado de la IA agentica y la seguridad de las API, segundo semestre de 2026 encuesta de Salt Security a 383 profesionales de la seguridad, el 49,8 % informó haber confirmado o sospechado de un caso en el que un agente de IA realizó una acción no deseada. Solo el 17,5 % afirmó que podía detener automáticamente a un agente cuando algo salía mal.
A principios de este mes, la investigación de Salt Labs sobre el agente de IA Manus mostró el mismo patrón desde el lado del atacante. Una barrera de seguridad marcó la actividad maliciosa, pero solo después de que el agente ya había ejecutado el código del atacante. (El problema ya se ha resuelto y ya no es explotable). La detección funcionó. Solo que llegó demasiado tarde para marcar la diferencia. Puede leer la historia completa en Cuando una barrera de seguridad detecta el ataque y aun así no puede detenerlo.
Hoy estamos anunciando la Defensa Autónoma para la plataforma Salt Agentic Security, habilitada por una expansión de Salt Workflows. En lugar de detenerse en una alerta o un ticket, Salt ahora puede activar los controles defensivos que usted ya posee para bloquear actividades maliciosas, revocar accesos de riesgo e iniciar la remediación en los sistemas que ya utiliza.
Qué hace la Defensa Autónoma
Mediante el uso de Salt Workflows y controles conectados, los equipos de seguridad pueden actuar sobre los hallazgos de Salt de cuatro maneras.
Revocar el acceso de agentes y herramientas MCP de riesgo
Un agente es tan seguro como las herramientas a las que puede acceder. Cuando Salt encuentra una conexión MCP no autorizada, una herramienta oculta o un agente que tiene más privilegios de los necesarios, un flujo de trabajo puede deshabilitar la conexión, poner la herramienta en cuarentena o eliminar el exceso de privilegios a través de los controles de gestión compatibles.
Bloquear la explotación activa
Cuando un ataque está en curso, Salt puede aplicar reglas de bloqueo específicas o protecciones virtuales a los WAF, puertas de enlace de API y otros puntos de cumplimiento que ya se encuentran en su entorno.
Hacer cumplir las protecciones de IA y datos
Salt puede actualizar las políticas de barreras de seguridad compatibles, bloquear solicitudes inseguras o redactar datos confidenciales a través de puertas de enlace conectadas, de modo que las protecciones sigan el ritmo de cómo se utiliza realmente la IA en toda la empresa.
Subsanar brechas de postura
Cuando la configuración se desvía, un flujo de trabajo puede activar los cambios necesarios para cerrar una API expuesta, restablecer un límite de velocidad o restaurar los ajustes de seguridad aprobados.
Cómo funciona: del gráfico a la acción
Toda acción comienza con el contexto. El gráfico de seguridad de agentes de Salt conecta agentes de IA, servidores MCP, herramientas y APIs posteriores, enriqueciéndolos con contexto sobre la exposición, el código fuente, la configuración y el comportamiento en tiempo de ejecución. Ese contexto es lo que permite a Salt identificar las rutas peligrosas que realmente importan, no solo hallazgos aislados, y fundamenta las acciones basadas en políticas que usted decide aplicar.
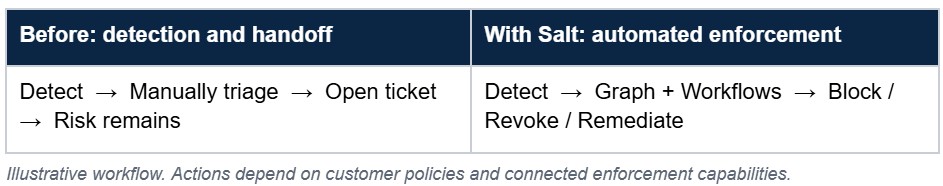
Consideremos un ejemplo ilustrativo. Salt identifica un agente de IA conectado a una herramienta MCP no aprobada que puede acceder a una API de producción. Antes, ese hallazgo se convertía en un ticket en una cola. Con la Defensa Autónoma, un flujo de trabajo puede bloquear el tráfico de riesgo en la puerta de enlace, revocar el acceso del agente a la herramienta no aprobada, enviar el cambio para su aprobación si su política lo requiere y registrar cada paso en el registro de auditoría.
El enriquecimiento de SIEM, los tickets de ServiceNow o Jira, las notificaciones y el registro de auditoría siguen estando disponibles. La diferencia es que ya no son el estado final. Se convierten en pasos dentro de una respuesta automatizada que contiene activamente la amenaza o inicia la solución.
Autónomo cuando es apropiado. Controlado cuando es necesario.
La automatización en seguridad solo funciona si los equipos confían en ella, por lo que la Defensa Autónoma está impulsada por políticas de principio a fin. Usted decide:
- Qué hallazgos activan una acción inmediata
- Qué cambios requieren aprobación antes de ejecutarse
- Qué puntos de aplicación se utilizan
Las acciones de alta confianza pueden ejecutarse a la velocidad de la máquina. Los cambios sensibles pueden esperar a una intervención humana. En cualquier caso, cada acción queda preservada en una pista de auditoría.
Integrado en la plataforma, conectado a su stack
Salt ha incorporado un generador de flujos de trabajo visual de arrastrar y soltar directamente en la Plataforma de Seguridad de Agentes. Con más de 200 conectores listos para usar y un mercado de integraciones creadas por Salt, los equipos pueden diseñar flujos de trabajo de aplicación, gobernanza y remediación en las herramientas que ya utilizan, sin necesidad de complejos desarrollos a medida.
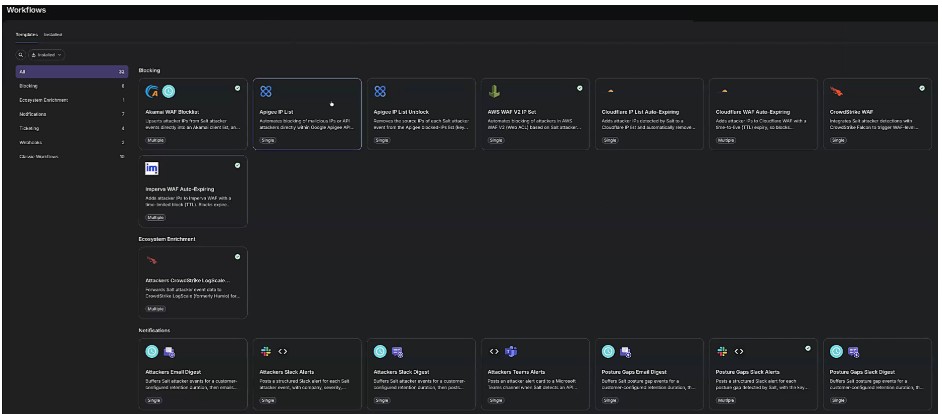
Los flujos de trabajo pueden abarcar sistemas de seguridad, infraestructura, TI y colaboración, y no requieren que usted se estandarice en una única puerta de enlace, marco de trabajo de agentes o producto de respuesta.
"La seguridad no puede moverse a la velocidad de un ticket cuando los atacantes se mueven a la velocidad de la máquina", afirmó Aner Gelman, vicepresidente de producto de Salt Security. "La Defensa Autónoma convierte la inteligencia de seguridad de Salt en acción, desde bloquear actividades maliciosas y revocar accesos de riesgo hasta aplicar protecciones mediante controles que las empresas ya utilizan".
Cerrando la brecha de velocidad de la IA
Los sistemas de agentes actúan continuamente en toda la empresa, y los atacantes están utilizando la IA para encontrar y explotar debilidades más rápido que nunca. Salt combina el gráfico de seguridad de agentes, la inteligencia de postura, la detección en tiempo de ejecución y la aplicación automatizada para que su equipo pueda pasar de identificar una ruta de riesgo a actuar sobre ella en el mismo ciclo operativo.
"Una alerta no detiene un ataque. La acción sí", dijo Roey Eliyahu, cofundador y CEO de Salt Security. "Salt protege toda la ruta de los agentes, desde los agentes de IA y los MCP hasta las APIs posteriores. La Defensa Autónoma pone esa inteligencia a trabajar, ayudando a los equipos de seguridad a detener ataques y cerrar rutas peligrosas antes de que afecten al negocio".
Disponibilidad
Salt Workflows ya está disponible para los clientes de Salt Security. Estamos migrando los flujos de trabajo existentes a la nueva experiencia, brindando soporte para los requisitos específicos de cada cliente durante el proceso.
¿Quiere ver la Defensa Autónoma en acción? Solicitar una demostración.
Salt Security es el líder en seguridad de agentes y APIs, protegiendo toda la ruta de los agentes, desde el código generado por IA hasta el tiempo de ejecución.