
Les équipes de sécurité n'ont jamais été aussi performantes pour identifier les problèmes. La découverte est plus large, la détection plus précise et le volume de résultats ne cesse d'augmenter. Mais une découverte n'est pas une correction. Lorsque les équipes identifient un agent IA risqué, un serveur MCPou une attaque active contre une API, la suite des événements est généralement la même : quelqu'un trie l'information, quelqu'un ouvre un ticket et quelqu'un dans une autre équipe finit par effectuer le changement. En attendant, le risque demeure exactement là où il était.
Ce fossé a toujours existé. Ce qui a changé, c'est le coût. Les agents IA interagissent désormais en continu avec les systèmes métier et prennent des décisions lourdes de conséquences, tandis que l'IA offensive accélère la découverte et l'exploitation des vulnérabilités. Un processus de réponse qui avance à la vitesse d'un ticket ne peut pas rivaliser avec un attaquant qui agit à la vitesse de la machine.
Nos propres recherches montrent à quel point ce fossé s'est creusé. Dans l'étude de Salt Security menée auprès de État de l'IA agentique et de la sécurité des API, 2e semestre 2026 383 professionnels de la sécurité, 49,8 % ont signalé un cas confirmé ou suspecté d'agent IA ayant effectué une action non intentionnelle. Seuls 17,5 % ont déclaré être en mesure d'arrêter automatiquement un agent en cas de problème.
Plus tôt ce mois-ci, les recherches de Salt Labs sur l'agent IA Manus ont révélé le même schéma du côté de l'attaquant. Une barrière de sécurité a signalé l'activité malveillante, mais seulement après que l'agent a déjà exécuté le code de l'attaquant. (Le problème a depuis été résolu et n'est plus exploitable.) La détection a fonctionné. Elle est simplement arrivée trop tard pour être utile. Vous pouvez lire l'histoire complète dans Quand une barrière de sécurité détecte l'attaque mais ne peut toujours pas l'arrêter.
Aujourd'hui, nous annonçons la Défense Autonome pour la plateforme Salt Agentic Security, rendue possible par une extension de Salt Workflows. Au lieu de s'arrêter à une alerte ou à un ticket, Salt peut désormais déclencher les contrôles de défense que vous possédez déjà pour bloquer les activités malveillantes, révoquer les accès risqués et initier la remédiation au sein des systèmes que vous utilisez déjà.
Ce que fait la Défense Autonome
Grâce à Salt Workflows et aux contrôles connectés, les équipes de sécurité peuvent agir sur les découvertes de Salt de quatre manières.
Révoquer l'accès risqué des agents et des outils MCP
La sécurité d'un agent dépend des outils auxquels il a accès. Lorsque Salt détecte une connexion MCP non autorisée, un outil fantôme ou un agent disposant de privilèges excessifs, un workflow peut désactiver la connexion, mettre l'outil en quarantaine ou supprimer les privilèges inutiles via les contrôles de gestion pris en charge.
Bloquer l'exploitation active
Lorsqu'une attaque est en cours, Salt peut appliquer des règles de blocage ciblées ou des protections virtuelles aux WAF, aux passerelles API et aux autres points d'application déjà présents dans votre environnement.
Appliquer les protections pour l'IA et les données
Salt peut mettre à jour les politiques de barrières de sécurité prises en charge, bloquer les requêtes dangereuses ou masquer les données sensibles via les passerelles connectées, afin que les protections suivent le rythme de l'utilisation réelle de l'IA dans l'entreprise.
Corriger les failles de posture
En cas de dérive de configuration, un workflow peut déclencher les changements nécessaires pour fermer une API exposée, rétablir une limite de débit ou restaurer des paramètres de sécurité approuvés.
Comment ça marche : du graphe à l'action
Chaque action repose sur le contexte. Le graphe de sécurité agentique de Salt connecte les agents IA, les serveurs MCP, les outils et les API en aval, tout en les enrichissant avec des données sur l'exposition, le code source, la configuration et le comportement à l'exécution. C'est ce contexte qui permet à Salt d'identifier les chemins dangereux réellement critiques, au-delà des simples découvertes isolées, et d'orienter les actions basées sur les politiques que vous choisissez d'appliquer.
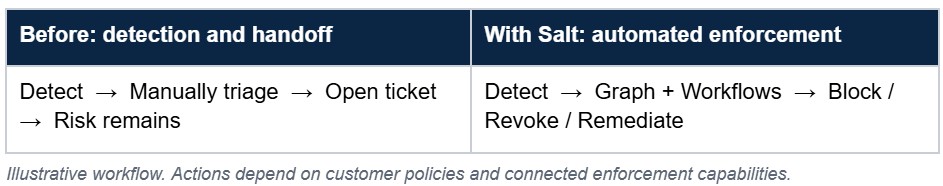
Prenons un exemple concret. Salt identifie un agent IA connecté à un outil MCP non approuvé capable d'accéder à une API de production. Auparavant, cette découverte finissait en ticket dans une file d'attente. Avec Autonomous Defense, un workflow peut bloquer le trafic risqué au niveau de la passerelle, révoquer l'accès de l'agent à l'outil non approuvé, soumettre le changement à approbation si votre politique l'exige, et enregistrer chaque étape dans le journal d'audit.
L'enrichissement SIEM, les tickets ServiceNow ou Jira, les notifications et la journalisation d'audit restent disponibles. La différence est qu'ils ne constituent plus l'aboutissement. Ils deviennent des étapes au sein d'une réponse automatisée qui contient activement la menace ou initie la correction.
Autonome quand c'est approprié. Contrôlé quand c'est nécessaire.
L'automatisation en matière de sécurité ne fonctionne que si les équipes lui font confiance ; c'est pourquoi Autonomous Defense est piloté par les politiques de bout en bout. Vous décidez :
- Quelles découvertes déclenchent une action immédiate
- Quels changements nécessitent une approbation avant exécution
- Quels points d'application sont utilisés
Les actions à haute confiance peuvent être exécutées à la vitesse de la machine. Les changements sensibles peuvent attendre une intervention humaine. Dans tous les cas, chaque action est conservée dans une piste d'audit.
Intégré à la plateforme, connecté à votre stack
Salt a intégré un générateur de workflows visuel par glisser-déposer directement dans la plateforme de sécurité agentique. Avec plus de 200 connecteurs prêts à l'emploi et une place de marché d'intégrations conçues par Salt, les équipes peuvent concevoir des workflows d'application, de gouvernance et de remédiation sur les outils qu'elles utilisent déjà, sans développement personnalisé complexe.
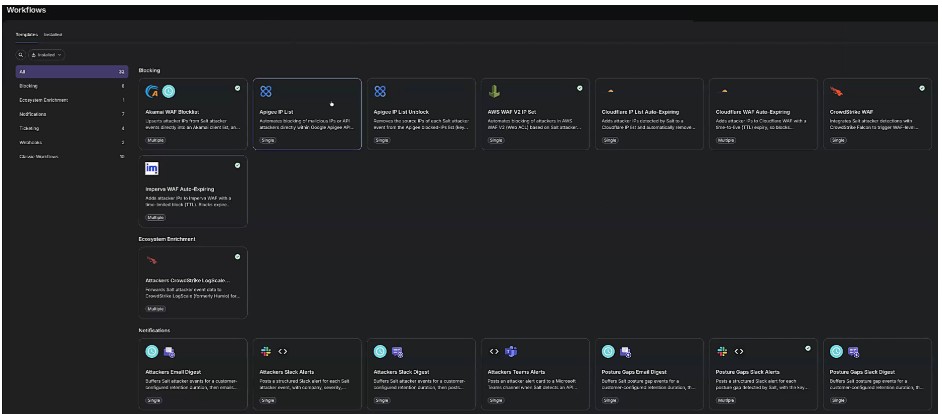
Les workflows peuvent couvrir les systèmes de sécurité, d'infrastructure, informatiques et de collaboration, sans vous obliger à standardiser une passerelle, un framework d'agent ou un produit de réponse unique.
« La sécurité ne peut pas avancer à la vitesse d'un ticket quand les attaquants avancent à la vitesse de la machine », déclare Aner Gelman, VP Product chez Salt Security. « Autonomous Defense transforme l'intelligence de sécurité de Salt en action, du blocage des activités malveillantes et de la révocation des accès risqués à l'application de protections via les contrôles que les entreprises utilisent déjà. »
Combler l'écart de vitesse de l'IA
Les systèmes agentiques agissent en continu dans toute l'entreprise, et les attaquants utilisent l'IA pour trouver et exploiter les faiblesses plus rapidement que jamais. Salt combine le graphe de sécurité agentique, l'intelligence de posture, la détection à l'exécution et l'application automatisée pour que votre équipe puisse passer de l'identification d'un chemin risqué à son traitement dans la même boucle opérationnelle.
« Une alerte n'arrête pas une attaque. L'action, si », déclare Roey Eliyahu, cofondateur et PDG de Salt Security. « Salt sécurise l'ensemble du chemin agentique, des agents IA et MCP aux API en aval. Autonomous Defense met cette intelligence au travail, aidant les équipes de sécurité à stopper les attaques et à fermer les chemins dangereux avant qu'ils n'aient un impact sur l'activité. »
Disponibilité
Salt Workflows est disponible dès aujourd'hui pour les clients de Salt Security. Nous migrons les workflows existants vers cette nouvelle expérience, tout en prenant en charge les besoins spécifiques de nos clients au cours du processus.
Vous souhaitez voir Autonomous Defense en action ? Demander une démo.
Salt Security est le leader de la sécurité agentique et des API, sécurisant l'ensemble du chemin agentique, du code généré par IA jusqu'à l'exécution.