
As equipes de segurança nunca foram tão eficientes em encontrar problemas. A descoberta é mais ampla, a detecção é mais precisa e o volume de descobertas continua aumentando. Mas uma descoberta não é uma correção. Quando as equipes identificam um agente de IA de risco, um </SEGMENT 2] servidor MCPou um ataque ativo contra uma API, o que acontece em seguida geralmente é o mesmo: alguém faz a triagem, alguém abre um chamado e alguém de outra equipe acaba fazendo a alteração. Até lá, o risco permanece exatamente onde estava.
Essa lacuna sempre existiu. O que mudou foi o custo. Os agentes de IA agora interagem com sistemas de negócios e realizam ações importantes continuamente, e a IA ofensiva está acelerando a rapidez com que as vulnerabilidades são encontradas e exploradas. Um processo de resposta que se move na velocidade de um chamado não consegue acompanhar um invasor que se move na velocidade da máquina.
Nossa própria pesquisa mostra o tamanho dessa lacuna. Na pesquisa da Salt Security com </SEGMENT 6] Estado da IA Agêntica e Segurança de APIs 2º Semestre de 2026 383 profissionais de segurança, 49,8% relataram um caso confirmado ou suspeito de um agente de IA realizando uma ação não intencional. Apenas 17,5% disseram que poderiam parar um agente automaticamente quando algo desse errado.
No início deste mês, a pesquisa do Salt Labs sobre o agente de IA Manus mostrou o mesmo padrão do lado do invasor. Uma barreira de segurança sinalizou a atividade maliciosa, mas apenas depois que o agente já havia executado o código do invasor. (O problema já foi resolvido e não é mais explorável.) A detecção funcionou. Ela apenas chegou tarde demais para fazer diferença. Você pode ler a história completa em </SEGMENT 8] Quando uma Barreira de Segurança Detecta o Ataque e Ainda Assim Não Consegue Pará-lo.
Hoje estamos </SEGMENT 10] anunciando a Defesa Autônoma para a Plataforma de Segurança Agêntica da Salt, habilitada por uma expansão do Salt Workflows. Em vez de parar em um alerta ou um chamado, o Salt agora pode acionar os controles defensivos que você já possui para bloquear atividades maliciosas, revogar acessos de risco e iniciar a remediação nos sistemas que você já utiliza.
O que a Defesa Autônoma faz
Usando o Salt Workflows e controles conectados, as equipes de segurança podem agir sobre as descobertas do Salt de quatro maneiras.
Revogar acesso de agentes de risco e ferramentas MCP
Um agente é tão seguro quanto as ferramentas que ele pode acessar. Quando o Salt encontra uma conexão MCP não autorizada, uma ferramenta oculta ou um agente com mais privilégios do que o necessário, um fluxo de trabalho pode desativar a conexão, colocar a ferramenta em quarentena ou remover o privilégio excessivo por meio de controles de gerenciamento suportados.
Bloquear exploração ativa
Quando um ataque está em andamento, o Salt pode enviar regras de bloqueio direcionadas ou proteções virtuais para os WAFs, gateways de API e outros pontos de aplicação já existentes em seu ambiente
Aplicar proteções de IA e de dados
O Salt pode atualizar políticas de barreira suportadas, bloquear solicitações inseguras ou redigir dados confidenciais por meio de gateways conectados, para que as proteções acompanhem a forma como a IA está sendo realmente usada em toda a empresa.
Corrija lacunas de postura
Quando ocorre um desvio de configuração, um fluxo de trabalho pode acionar as alterações necessárias para fechar uma API exposta, restabelecer um limite de taxa ou restaurar configurações de segurança aprovadas.
Como funciona: do gráfico à ação
Toda ação começa com contexto. O Salt Agentic Security Graph conecta agentes de IA, servidores MCP, ferramentas e APIs downstream, enriquecendo-os com contexto de exposição, código-fonte, configuração e comportamento em tempo de execução. Esse contexto é o que permite à Salt identificar os caminhos perigosos que realmente importam, indo além de descobertas isoladas, e fundamenta as ações baseadas em políticas que você escolhe aplicar.
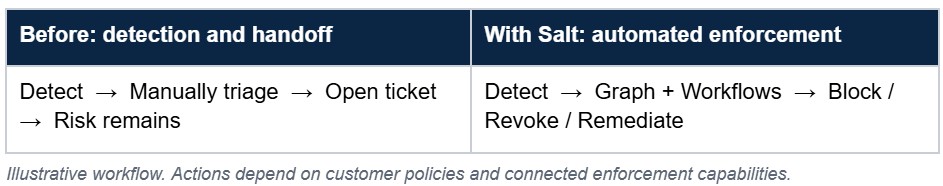
Considere um exemplo ilustrativo. A Salt identifica um agente de IA conectado a uma ferramenta MCP não aprovada que pode acessar uma API de produção. Antes, essa descoberta se tornava um ticket em uma fila. Com o Autonomous Defense, um fluxo de trabalho pode bloquear o tráfego de risco no gateway, revogar o acesso do agente à ferramenta não aprovada, encaminhar a alteração para aprovação, caso sua política exija, e registrar cada etapa no log de auditoria.
O enriquecimento de SIEM, tickets no ServiceNow ou Jira, notificações e logs de auditoria continuam disponíveis. A diferença é que eles não são mais o estado final. Eles se tornam etapas dentro de uma resposta automatizada que contém ativamente a ameaça ou inicia a correção.
Autônomo quando apropriado. Controlado quando necessário.
A automação em segurança só funciona se as equipes confiarem nela, por isso o Autonomous Defense é orientado por políticas de ponta a ponta. Você decide:
- Quais descobertas acionam uma resposta imediata
- Quais alterações exigem aprovação antes de serem executadas
- Quais pontos de aplicação são utilizados
Ações de alta confiança podem ser executadas na velocidade da máquina. Alterações sensíveis podem aguardar uma intervenção humana. De qualquer forma, cada ação é preservada em uma trilha de auditoria.
Integrado à plataforma, conectado à sua stack
A Salt incorporou um construtor de fluxos de trabalho visual, do tipo arrastar e soltar, diretamente na Agentic Security Platform. Com mais de 200 conectores prontos para uso e um marketplace de integrações criadas pela Salt, as equipes podem projetar fluxos de trabalho de aplicação, governança e remediação nas ferramentas que já utilizam, sem a necessidade de desenvolvimentos personalizados complexos.
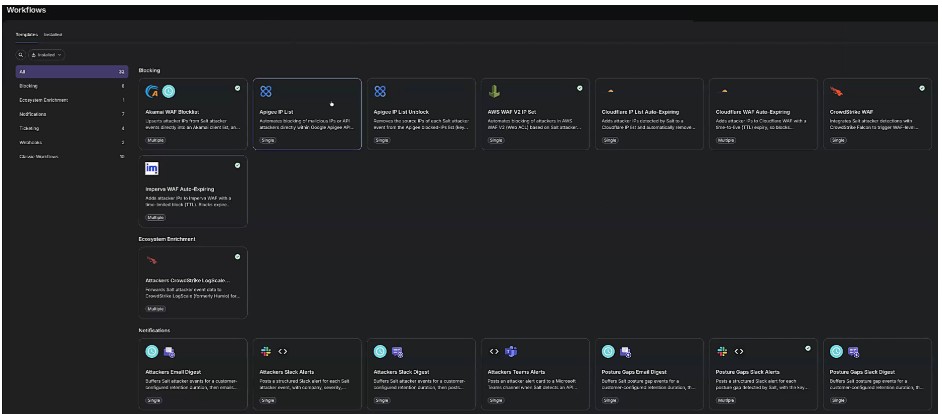
Os fluxos de trabalho podem abranger sistemas de segurança, infraestrutura, TI e colaboração, e não exigem que você padronize um único gateway, framework de agente ou produto de resposta.
“A segurança não pode se mover na velocidade de um ticket quando os atacantes se movem na velocidade da máquina”, disse Aner Gelman, VP de Produto da Salt Security. “O Autonomous Defense transforma a inteligência de segurança da Salt em ação, desde o bloqueio de atividades maliciosas e a revogação de acessos de risco até a aplicação de proteções por meio de controles que as empresas já utilizam.”
Fechando a lacuna de velocidade da IA
Sistemas agenticos atuam continuamente em toda a empresa, e os atacantes estão usando IA para encontrar e explorar fraquezas mais rápido do que nunca. A Salt combina o Agentic Security Graph, inteligência de postura, detecção em tempo de execução e aplicação automatizada para que sua equipe possa passar da identificação de um caminho de risco para a ação no mesmo ciclo operacional.
“Um alerta não interrompe um ataque. A ação, sim”, disse Roey Eliyahu, cofundador e CEO da Salt Security. “A Salt protege todo o caminho agentico, desde agentes de IA e MCPs até APIs downstream. O Autonomous Defense coloca essa inteligência em prática, ajudando as equipes de segurança a interromper ataques e fechar caminhos perigosos antes que causem impacto aos negócios.”
Disponibilidade
O Salt Workflows já está disponível para os clientes da Salt Security. Estamos migrando os fluxos de trabalho existentes para a nova experiência, com suporte para requisitos específicos de cada cliente durante o processo.
Quer ver o Autonomous Defense em ação? Solicite uma demonstração.
A Salt Security é líder em segurança agentica e de APIs, protegendo todo o caminho agentico, desde o código gerado por IA até o tempo de execução.